La seguridad informática ya no depende únicamente del código desarrollado por una empresa. Las aplicaciones actuales incorporan bibliotecas externas, componentes de código abierto, herramientas de terceros y numerosos elementos que permiten reducir los tiempos de desarrollo, pero que también pueden introducir vulnerabilidades difíciles de detectar.
Esta dependencia tecnológica plantea un desafío importante: ¿cómo puede una organización garantizar la seguridad de un programa si desconoce todos los componentes que lo integran?
La Agencia de la Unión Europea para la Ciberseguridad (ENISA) ha publicado una nueva guía técnica dedicada al uso de los inventarios de componentes de software, conocidos como Software Bill of Materials (SBOM). Su objetivo es facilitar la adopción de mecanismos que permitan conocer mejor la composición de las aplicaciones y gestionar los riesgos asociados a su cadena de suministro.
¿Qué es un SBOM y por qué resulta importante?
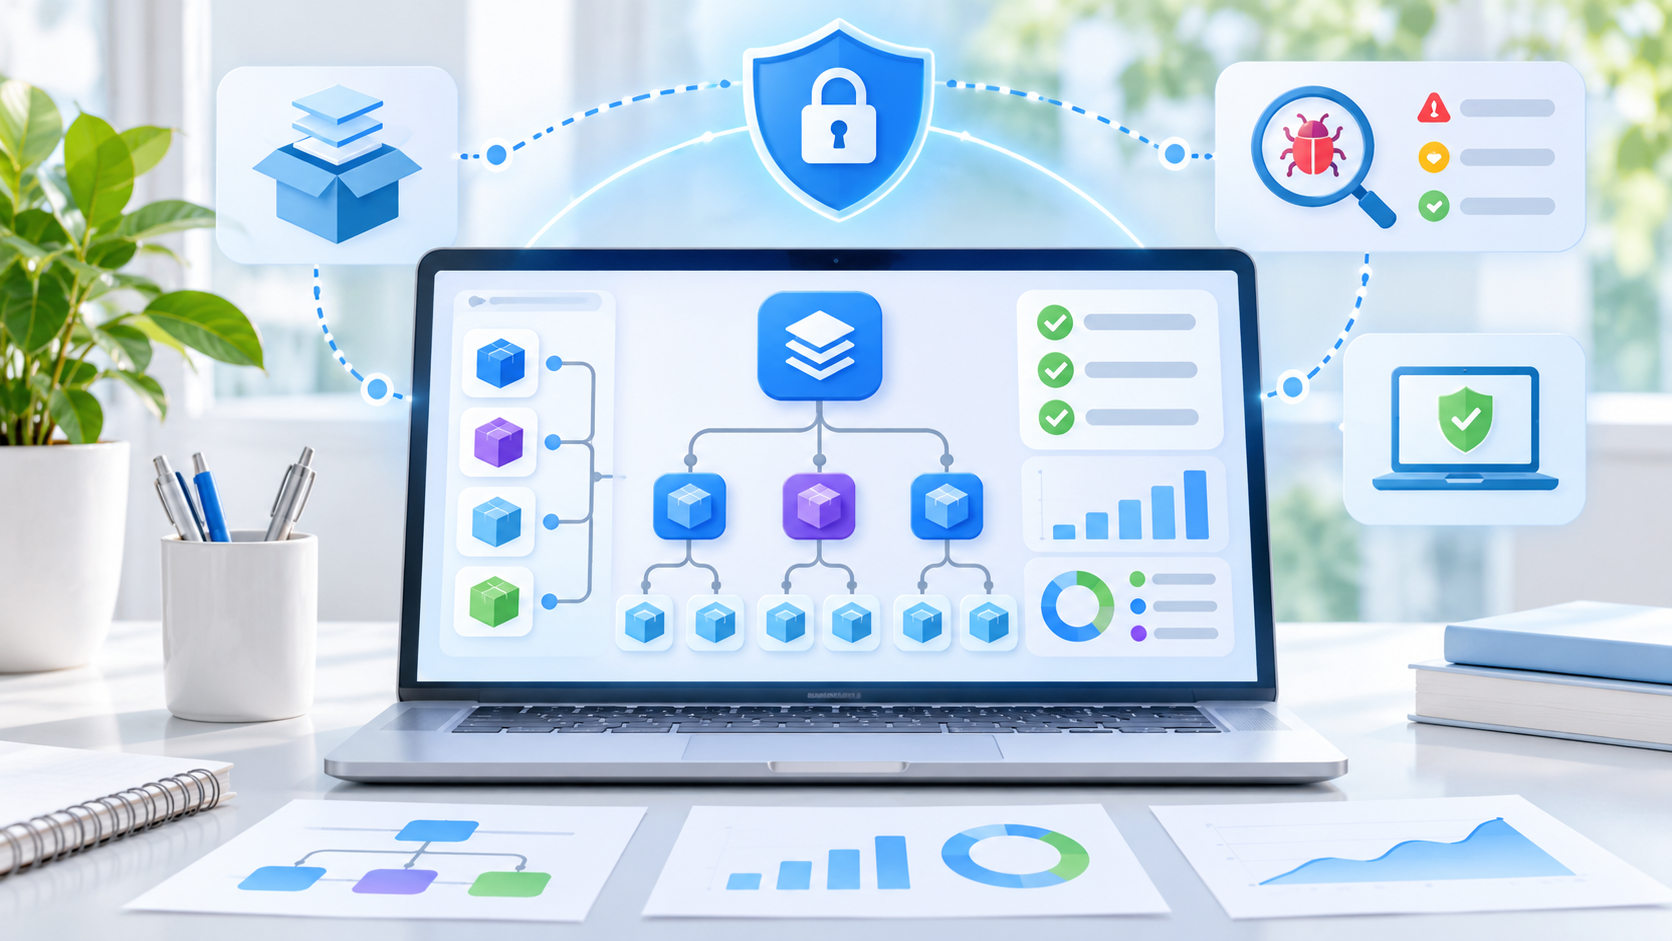
Un SBOM es un inventario estructurado que identifica los componentes utilizados en un producto de software, sus versiones y las relaciones de dependencia existentes entre ellos.
Su funcionamiento puede compararse con la lista de materiales utilizados para fabricar un producto. Del mismo modo que un fabricante necesita conocer las piezas que incorpora a sus equipos, los responsables de una aplicación deberían disponer de información actualizada sobre los elementos tecnológicos que utilizan.
Esta visibilidad adquiere especial importancia cuando se descubre una vulnerabilidad en una biblioteca ampliamente utilizada.
Sin un inventario adecuado, una empresa puede necesitar días para determinar si sus aplicaciones contienen el componente afectado. En cambio, disponer de un SBOM actualizado facilita localizar las posibles exposiciones y evaluar qué sistemas requieren atención.
El principal beneficio no consiste simplemente en conocer qué software se utiliza, sino en poder actuar con mayor rapidez cuando aparece un riesgo.
La importancia de integrar el inventario en el ciclo de desarrollo
La elaboración de un SBOM constituye un primer paso, pero su utilidad disminuye si la información no se mantiene actualizada.
Los programas evolucionan constantemente. Se incorporan funcionalidades, se sustituyen bibliotecas y se publican nuevas versiones que pueden modificar las dependencias existentes.
Por ello, resulta recomendable integrar la generación y actualización del inventario dentro de los procesos habituales de desarrollo, pruebas y mantenimiento del software.
Esta práctica permite disponer de información más fiable sobre los componentes presentes en cada versión de una aplicación.
También facilita conectar el inventario con herramientas de análisis de vulnerabilidades y procedimientos internos de gestión de riesgos.
De este modo, el SBOM deja de ser un documento aislado para convertirse en un recurso operativo dentro de la estrategia de ciberseguridad.
Los riesgos ocultos de los componentes de terceros
Uno de los problemas más relevantes de la cadena de suministro tecnológica es que una vulnerabilidad puede originarse fuera de la organización.
Una aplicación desarrollada siguiendo buenas prácticas de seguridad puede incorporar accidentalmente una dependencia vulnerable, desactualizada o procedente de una fuente comprometida.
Las consecuencias pueden afectar a la confidencialidad de la información, la integridad de los sistemas o la disponibilidad de determinados servicios.
Además, las dependencias no siempre son directas. Una biblioteca puede necesitar otras bibliotecas para funcionar, generando una estructura tecnológica compleja cuya composición resulta difícil de conocer sin herramientas apropiadas.
Por este motivo, la gestión de la seguridad debe extenderse al conjunto de componentes que participan en el funcionamiento de una solución informática.
El control de las dependencias, la evaluación de su procedencia y el seguimiento de vulnerabilidades conocidas son medidas esenciales para reducir la exposición a amenazas.
Un desafío especial para las pequeñas y medianas empresas
Las grandes organizaciones suelen disponer de equipos especializados y herramientas destinadas a supervisar sus productos tecnológicos.
Sin embargo, las pequeñas empresas de desarrollo pueden encontrarse con limitaciones de personal, presupuesto o conocimientos específicos para implantar procedimientos avanzados de seguridad.
Precisamente por ello, las orientaciones de ENISA resultan especialmente interesantes para las pymes.
La adopción de un SBOM no tiene por qué comenzar mediante una infraestructura compleja. Es posible establecer progresivamente procedimientos para identificar dependencias, registrar versiones y revisar los componentes más relevantes.
El objetivo es incorporar controles proporcionados a las características y riesgos de cada organización, aumentando gradualmente su capacidad de supervisión.
El SBOM como herramienta para una gestión preventiva de la seguridad
Disponer de información sobre los componentes utilizados no elimina automáticamente las vulnerabilidades.
Un inventario puede identificar una dependencia afectada por un fallo de seguridad, pero será necesario evaluar su impacto real, determinar las medidas correctoras apropiadas y comprobar posteriormente su aplicación.
Por tanto, la verdadera eficacia de un SBOM depende de su integración con los procesos de gestión de vulnerabilidades, análisis de riesgos y respuesta ante incidentes.
También debe tenerse en cuenta que las recomendaciones técnicas no constituyen, por sí mismas, obligaciones legales universales. La exigibilidad de determinadas medidas dependerá del marco normativo aplicable y de las características del producto o servicio.
Hacia un desarrollo de software más transparente y seguro
La creciente complejidad de las aplicaciones hace necesario abandonar la idea de que la seguridad puede evaluarse exclusivamente mediante el análisis del código propio.
Conocer las dependencias tecnológicas, mantener inventarios actualizados y establecer procedimientos de revisión permite adoptar decisiones mejor fundamentadas y reducir la incertidumbre ante nuevas amenazas.
En este escenario, el SBOM representa una herramienta de gran utilidad para mejorar la trazabilidad y favorecer una gestión preventiva de la ciberseguridad.
Porque proteger adecuadamente una aplicación comienza por conocer todos los elementos de los que depende.
Contáctanos en info@legalauditors.es