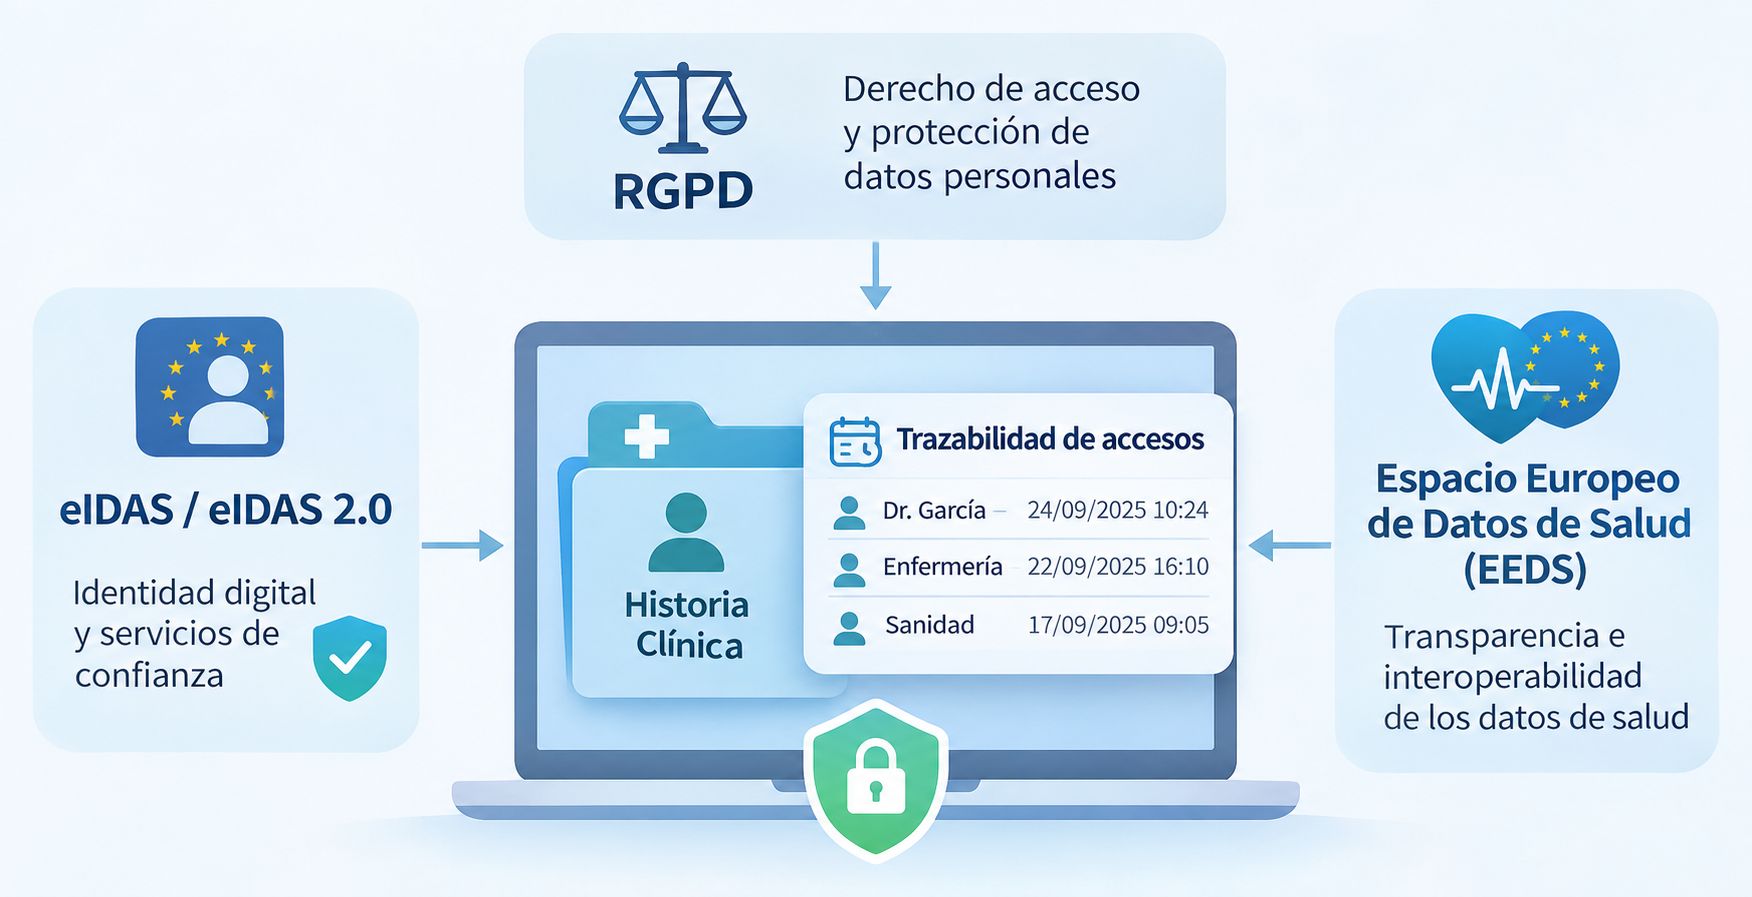
La identidad digital, la trazabilidad de accesos y las evidencias electrónicas se convierten en elementos fundamentales para demostrar quién ha consultado información sanitaria, cuándo lo ha hecho y bajo qué condiciones.
1. Una resolución de la AEPD que debería preocupar a los fabricantes de software sanitario
Una reciente resolución de la Agencia Española de Protección de Datos (AEPD), correspondiente al expediente EXP202518019, plantea una cuestión especialmente relevante para los fabricantes de software sanitario, los responsables de historias clínicas electrónicas y los profesionales de auditoría informática:
¿Es suficiente con registrar que alguien ha accedido a una historia clínica o debe poder identificarse a la persona concreta que realizó el acceso?
La cuestión trasciende el ámbito de la protección de datos y alcanza directamente a la arquitectura de seguridad, los sistemas de identidad digital, los mecanismos de autenticación y la capacidad de generar evidencias electrónicas fiables.
La resolución analiza una reclamación contra la Jefatura Superior de Policía de Madrid relacionada con el ejercicio del derecho de acceso a una historia clínica.
Aunque finalmente se facilitaron los documentos médicos solicitados, el reclamante consideró que la respuesta era incompleta porque no se había proporcionado la identidad de las personas que habían consultado su información sanitaria.
La AEPD estimó la reclamación y exigió que se atendiera esa solicitud de información o que se justificara debidamente su denegación.
La relevancia de esta decisión es considerable: la trazabilidad deja de ser únicamente una funcionalidad técnica interna y adquiere una dimensión directamente relacionada con el ejercicio efectivo de los derechos fundamentales.
Desde LEGAL AUDITORS consideramos que esta resolución merece analizarse conjuntamente con el Reglamento General de Protección de Datos, el Reglamento eIDAS, su reforma eIDAS 2.0 y el nuevo Espacio Europeo de Datos de Salud.
2. Qué establece realmente la resolución de la AEPD
El expediente parte de diversas solicitudes de acceso a documentación sanitaria formuladas por el reclamante.
La entidad responsable terminó facilitando una historia clínica integrada por 153 documentos. Sin embargo, permanecía sin resolver una cuestión esencial: la identificación de las personas que habían accedido a esa información.
La AEPD recuerda que el artículo 15 del RGPD reconoce el derecho de acceso a los datos personales, mientras que los artículos 5.2, 24 y 25 establecen obligaciones relacionadas con la responsabilidad proactiva y la protección de datos desde el diseño y por defecto.
También toma en consideración la sentencia del Tribunal de Justicia de la Unión Europea de 22 de junio de 2023, asunto C-579/21.
Esta jurisprudencia establece que el derecho de acceso no implica automáticamente conocer la identidad de todos los empleados que han consultado datos personales. Sin embargo, esa identificación puede resultar necesaria para garantizar el ejercicio efectivo de los derechos del interesado, previa ponderación de los derechos de las personas afectadas.
La AEPD interpreta esta cuestión teniendo en cuenta la especial sensibilidad de la información sanitaria y la evolución normativa introducida por el Reglamento del Espacio Europeo de Datos de Salud.
Su conclusión es especialmente significativa: no resulta adecuado excluir de manera general y automática la comunicación de la identidad de quienes acceden a los datos sanitarios.
La identificación debe facilitarse cuando corresponda o, en su defecto, su denegación debe estar debidamente fundamentada y documentada.
Conviene precisar que la resolución no impone el uso de una tecnología concreta de autenticación, firma electrónica o sellado temporal. Esas cuestiones pertenecen al análisis técnico de cómo demostrar adecuadamente los accesos.
3. El Espacio Europeo de Datos de Salud introduce un nuevo modelo de transparencia
El Reglamento (UE) 2025/327, relativo al Espacio Europeo de Datos de Salud (EEDS), establece un marco europeo destinado a mejorar el acceso, intercambio y utilización de la información sanitaria electrónica.
Su artículo 9 reconoce el derecho de las personas físicas a obtener información sobre los accesos a sus datos electrónicos de salud realizados en el contexto de la asistencia sanitaria.
Entre los elementos que deben ponerse a disposición del interesado se encuentran:
- La identificación del prestador sanitario o de otra persona que haya accedido a los datos.
- La fecha y hora del acceso.
- Los datos electrónicos de salud consultados.
- La disponibilidad de esa información durante al menos tres años desde el acceso, en los términos previstos en el Reglamento.
El propio artículo contempla posibles limitaciones excepcionales cuando existan circunstancias que justifiquen proteger determinados derechos o intereses.
Aunque el Reglamento ya está en vigor, sus obligaciones tienen un calendario de aplicación progresiva. La resolución de la AEPD reconoce expresamente que las obligaciones analizadas todavía no eran exigibles en el momento de resolver el procedimiento.
Sin embargo, utiliza esta evolución normativa para fundamentar una interpretación reforzada del derecho de acceso en el ámbito sanitario.
Para los fabricantes de software, el mensaje es importante: no basta con almacenar información sanitaria de forma segura; también es necesario diseñar sistemas capaces de acreditar y explicar los accesos realizados.
4. ¿Qué relación tiene esta resolución con el Reglamento eIDAS?
El Reglamento (UE) 910/2014, conocido como eIDAS, establece el marco europeo de identificación electrónica y servicios de confianza para las transacciones electrónicas.
Aunque eIDAS no regula directamente el derecho de acceso a las historias clínicas, proporciona mecanismos jurídicos y tecnológicos que pueden contribuir a reforzar la fiabilidad de las evidencias utilizadas para demostrar operaciones electrónicas.
Aquí aparece una conexión especialmente relevante.
Para responder de manera fiable a una solicitud sobre los accesos a una historia clínica, un sistema debería poder acreditar cuatro aspectos:
- Identidad: qué usuario o profesional realizó la operación.
- Autenticación: mediante qué mecanismos se verificó su identidad.
- Integridad: que el registro del acceso no ha sido alterado.
- Temporalidad: cuándo se produjo realmente la operación.
Estos elementos pueden apoyarse en tecnologías relacionadas con el ecosistema eIDAS, aunque su utilización no sea obligatoria por el mero hecho de tratar datos sanitarios.
Identificación y autenticación electrónica
Un sistema de información sanitaria debe diferenciar entre identificar a un usuario y autenticarlo.
La identificación permite asociar una cuenta con una persona determinada.
La autenticación permite comprobar que quien utiliza esa cuenta dispone de los factores o credenciales necesarios.
Sin embargo, incluso una autenticación robusta no demuestra por sí sola quién realizó materialmente una operación si existen cuentas compartidas, sesiones abandonadas o deficiencias de seguridad.
Por ello, desde una perspectiva de auditoría informática, resulta recomendable utilizar identidades individuales, mecanismos de autenticación reforzada y controles de sesión adecuados al riesgo.
Sellos de tiempo electrónicos
Los sellos de tiempo electrónicos permiten asociar datos electrónicos con un momento temporal.
El artículo 41 de eIDAS regula sus efectos jurídicos y establece una presunción específica para los sellos cualificados respecto de la exactitud de la fecha y hora y la integridad de los datos vinculados.
Aplicado a los registros de acceso, el sellado temporal puede aportar garantías adicionales sobre la existencia de determinados registros en un momento concreto.
No obstante, debemos distinguir entre el instante de una operación registrado por el sistema y el momento en que se aplica un sello de tiempo.
Un sello temporal posterior no demuestra automáticamente que la operación se produjo exactamente cuando indica el registro original.
Sellos electrónicos e integridad
Los sellos electrónicos, regulados en eIDAS, pueden utilizarse para acreditar el origen y la integridad de determinados conjuntos de datos o evidencias emitidos por una organización.
En un sistema sanitario podrían emplearse para proteger exportaciones de registros, informes de auditoría o expedientes de evidencias.
En particular, los sellos electrónicos cualificados disfrutan de las presunciones previstas en el artículo 35 del Reglamento.
Pero debemos insistir en una diferencia fundamental: un sello electrónico de una organización no identifica por sí solo al profesional que consultó una historia clínica.
Para ello es necesario conservar la vinculación entre la identidad individual, la sesión autenticada y la operación realizada.
5. eIDAS 2.0: hacia una identidad digital europea más interoperable
El Reglamento (UE) 2024/1183 modifica eIDAS y establece el marco europeo de identidad digital, conocido habitualmente como eIDAS 2.0.
Entre sus elementos más destacados figura la Cartera Europea de Identidad Digital, o European Digital Identity Wallet (EUDI Wallet).
Este nuevo ecosistema pretende facilitar la identificación electrónica y la utilización de atributos de identidad de forma interoperable en la Unión Europea.
Desde la perspectiva de los sistemas sanitarios, abre posibilidades relevantes para mejorar la identificación de profesionales, pacientes y otros participantes en determinados procesos digitales.
Por ejemplo, un sistema podría integrar mecanismos que permitan verificar no solamente la identidad de una persona, sino también atributos relacionados con su condición profesional, cuando exista un esquema válido y aplicable para ello.
Esta posibilidad debe distinguirse de una obligación legal general.
eIDAS 2.0 no establece que todos los accesos a historias clínicas deban realizarse mediante la Cartera Europea de Identidad Digital.
Tampoco convierte automáticamente cualquier registro de actividad en una evidencia certificada.
Lo que ofrece es un marco de identidad y servicios de confianza que puede combinarse con los requisitos de seguridad, interoperabilidad y protección de datos de otros reglamentos europeos.
6. La trazabilidad sanitaria necesita algo más que un registro de actividad
En nuestra experiencia como auditores informáticos, una de las cuestiones más importantes al evaluar un sistema es distinguir entre disponer de registros y disponer de evidencias fiables.
Un software puede almacenar miles de eventos y, sin embargo, presentar deficiencias importantes de trazabilidad.
Pensemos en un sistema de historia clínica electrónica donde los accesos quedan registrados mediante un identificador de usuario y una fecha.
A primera vista podría parecer suficiente.
Pero ¿qué sucede si varios profesionales comparten una cuenta? ¿Si un administrador puede modificar los registros? ¿Si no existe sincronización temporal fiable? ¿Si se eliminan eventos automáticamente? ¿Si no puede determinarse qué información concreta se consultó?
En estos escenarios, el registro existe, pero su capacidad probatoria puede ser limitada.
Desde una perspectiva de auditoría, proponemos evaluar los siguientes controles:
| Control técnico | Objetivo de auditoría |
|---|---|
| Identidad individual | Asociar cada acceso con una persona identificable |
| Autenticación robusta | Reducir el riesgo de suplantación |
| Gestión de roles y permisos | Limitar el acceso según las funciones autorizadas |
| Registro de eventos | Documentar consultas, modificaciones y otras operaciones relevantes |
| Integridad de los logs | Detectar modificaciones o eliminaciones no autorizadas |
| Referencia temporal fiable | Establecer una cronología verificable |
| Protección de evidencias | Evitar manipulaciones y accesos indebidos |
| Exportación verificable | Facilitar investigaciones y solicitudes de información |
| Conservación | Mantener registros durante los plazos legalmente aplicables |
| Supervisión | Detectar accesos anómalos o injustificados |
No todos estos controles derivan directamente de eIDAS. Su necesidad concreta debe determinarse mediante un análisis conjunto del RGPD, el EEDS, la normativa sanitaria aplicable y los riesgos del sistema.
7. Cómo pueden reforzarse las evidencias mediante servicios de confianza eIDAS
Imaginemos que un paciente solicita conocer quién accedió a su historia clínica durante un determinado periodo.
El responsable del sistema necesita recuperar los eventos correspondientes y elaborar una respuesta.
Un procedimiento técnicamente sólido podría comprender las siguientes fases:
Primera fase: identificación de los accesos. El sistema recupera los eventos asociados al paciente, con sus identificadores de usuario, fechas, operaciones y recursos consultados.
Segunda fase: correlación con identidades. Los identificadores técnicos se relacionan con las identidades individuales y, cuando resulte pertinente, con los roles profesionales y autorizaciones existentes en el momento del acceso.
Tercera fase: verificación de integridad. Se comprueba que los registros no presentan alteraciones incompatibles con los mecanismos de protección establecidos.
Cuarta fase: generación del expediente de evidencias. Se crea un conjunto de información estructurada que permite reconstruir y verificar los accesos.
Quinta fase: protección del expediente. Puede incorporarse un sello electrónico y un sello de tiempo, cuando su utilización resulte proporcionada y aporte garantías adicionales.
Sexta fase: entrega al interesado. Se facilita la información jurídicamente procedente, considerando también las posibles limitaciones justificadas para proteger derechos de terceros.
Este procedimiento permitiría pasar de una simple exportación de logs a un expediente técnico verificable.
No significa que todos los sistemas sanitarios deban contratar servicios de confianza cualificados para registrar cada consulta.
La decisión dependerá del riesgo, del marco normativo, del diseño del sistema y de la necesidad de acreditar determinados hechos.
8. El papel de las normas ETSI en la generación de evidencias electrónicas
El marco eIDAS se complementa con normas técnicas europeas desarrolladas por ETSI.
Para fabricantes de software que quieran reforzar sus mecanismos de confianza electrónica, determinadas normas pueden resultar especialmente relevantes.
Entre ellas destacan:
- ETSI EN 319 401, sobre requisitos generales de política y seguridad para proveedores de servicios de confianza.
- ETSI EN 319 421, relativa a los requisitos de política y seguridad para proveedores de servicios de emisión de sellos de tiempo.
- ETSI EN 319 422, sobre protocolos y perfiles de sellos de tiempo.
- ETSI EN 319 411-1 y 319 411-2, relacionadas con proveedores de servicios de certificación.
- ETSI EN 319 522, familia de normas relacionada con los servicios de entrega electrónica certificada.
Estas normas tienen ámbitos de aplicación distintos y no deben interpretarse como una lista de requisitos obligatorios para cualquier fabricante de software sanitario.
Por ejemplo, una aplicación que utiliza sellos de tiempo emitidos por un tercero no se convierte por ese motivo en proveedor de servicios de confianza.
Del mismo modo, un sistema que envía notificaciones electrónicas no presta necesariamente un servicio de entrega electrónica certificada regulado por eIDAS.
La auditoría debe comenzar identificando qué servicios se prestan realmente, qué papel desempeña cada organización y qué requisitos normativos resultan aplicables.
9. ¿Qué deberían revisar ahora los fabricantes de software sanitario?
La resolución de la AEPD representa una oportunidad para que los fabricantes de software de historias clínicas electrónicas, plataformas de telemedicina, aplicaciones sanitarias y sistemas de gestión hospitalaria revisen sus mecanismos de trazabilidad.
Desde LEGAL AUDITORS consideramos especialmente importante responder a varias preguntas.
¿Puede identificarse individualmente a cada profesional que consulta información sanitaria?
No basta con conocer el nombre de una cuenta si no existe una asociación fiable con su titular.
¿Puede reconstruirse qué información fue consultada?
Un evento genérico de inicio de sesión no equivale necesariamente a una evidencia de acceso a un documento clínico determinado.
¿Los registros son resistentes a manipulaciones?
Deben existir medidas proporcionadas para prevenir, detectar y documentar alteraciones.
¿Puede generarse un informe comprensible para el paciente?
La información técnica debe transformarse en una respuesta que permita ejercer los derechos reconocidos por la normativa.
¿Se puede justificar un acceso?
La identificación del usuario no demuestra por sí sola que el acceso estuviera autorizado o respondiera a una finalidad legítima.
¿Se conservan adecuadamente las evidencias?
Es necesario establecer políticas de conservación coherentes con las obligaciones legales, la minimización de datos y los riesgos existentes.
¿Se han evaluado los mecanismos de identidad y servicios de confianza?
La incorporación de tecnologías relacionadas con eIDAS puede aportar garantías adicionales, pero debe responder a necesidades reales y no limitarse a una decisión comercial o tecnológica.
10. RGPD, EEDS y eIDAS: tres marcos diferentes que deben analizarse conjuntamente
Una de las principales dificultades de los fabricantes de software consiste en interpretar correctamente la relación entre distintas regulaciones europeas.
| Marco normativo | Principal aportación |
|---|---|
| RGPD | Derechos de los interesados, licitud, seguridad, transparencia y responsabilidad proactiva |
| Reglamento EEDS | Requisitos específicos de acceso, interoperabilidad y transparencia sobre datos electrónicos de salud |
| eIDAS | Marco jurídico para identificación electrónica y servicios de confianza |
| eIDAS 2.0 | Evolución del marco europeo de identidad digital y servicios de confianza |
Estas normas no son intercambiables.
Cumplir eIDAS no significa cumplir automáticamente el RGPD.
Implementar una cartera de identidad digital tampoco garantiza la trazabilidad de los accesos.
Y disponer de registros de actividad no implica necesariamente que el sistema pueda satisfacer adecuadamente el derecho de acceso.
La conformidad exige evaluar conjuntamente los procesos, las identidades, los permisos, las operaciones realizadas, las evidencias conservadas y los derechos de las personas.
11. El enfoque de LEGAL AUDITORS: auditar el software y no solamente su documentación
En LEGAL AUDITORS estamos especializados en auditoría informática, cumplimiento técnico-normativo y evaluación de sistemas de software.
Nuestra experiencia como auditores CISA certificados por ISACA, peritos informáticos judiciales y especialistas en servicios de confianza nos permite analizar estos escenarios desde una perspectiva tanto técnica como jurídica.
Una auditoría de trazabilidad sanitaria no debería limitarse a verificar que el fabricante dispone de una política de seguridad o de un documento que describe el funcionamiento de sus registros.
Es necesario comprobar cómo opera realmente el sistema.
Por ejemplo, mediante pruebas destinadas a verificar:
- Si cada operación queda vinculada con una identidad individual.
- Si los permisos se aplican correctamente.
- Si los registros pueden alterarse mediante perfiles administrativos.
- Si las marcas temporales son coherentes.
- Si pueden detectarse eliminaciones o modificaciones.
- Si los registros permiten reconstruir una secuencia de accesos.
- Si la información puede exportarse de forma íntegra.
- Si las evidencias son suficientes para investigar accesos indebidos.
- Si las medidas de seguridad son coherentes con los riesgos y requisitos normativos aplicables.
Cuando procede, también evaluamos la utilización de mecanismos de firma electrónica, sellado temporal, servicios de confianza y evidencias digitales.
Nuestro objetivo es determinar no solamente si un sistema declara cumplir una regulación, sino si dispone de controles verificables que permitan demostrarlo.
12. Conclusión: la identidad y la trazabilidad se convierten en elementos esenciales del cumplimiento digital
La resolución EXP202518019 de la AEPD constituye una referencia relevante en la evolución del derecho de acceso a los datos sanitarios.
Su principal enseñanza no es que todos los sistemas deban incorporar firmas electrónicas o sellos de tiempo cualificados.
La enseñanza es que los responsables de información sanitaria deben estar preparados para justificar quién ha accedido a los datos y proporcionar la información legalmente exigible.
El Reglamento EEDS refuerza esta dirección regulatoria.
Por su parte, eIDAS y eIDAS 2.0 ofrecen mecanismos de identidad y confianza electrónica que pueden contribuir a construir sistemas más verificables, interoperables y seguros.
Desde nuestra perspectiva como auditores informáticos, esta evolución confirma una tendencia que observamos en múltiples ámbitos del cumplimiento normativo:
Ya no es suficiente con afirmar que un sistema es seguro, que los usuarios están identificados o que las operaciones quedan registradas. Es necesario disponer de evidencias técnicas que permitan demostrarlo.
Y esas evidencias deben ser íntegras, fiables, comprensibles y verificables.
Para los fabricantes de software sanitario, anticiparse a este escenario no debería contemplarse exclusivamente como una obligación regulatoria, sino también como una oportunidad para mejorar la calidad del producto, reducir riesgos y reforzar la confianza de sus clientes.
LEGAL AUDITORS — Auditoría informática, cumplimiento normativo, eIDAS y evaluación de evidencias electrónicas.
Referencias normativas y jurídicas
- Resolución AEPD, expediente EXP202518019, relativa al ejercicio del derecho de acceso a información sanitaria.
- Reglamento (UE) 2016/679, Reglamento General de Protección de Datos.
- Reglamento (UE) 910/2014, sobre identificación electrónica y servicios de confianza.
- Reglamento (UE) 2024/1183, por el que se establece el Marco Europeo de Identidad Digital.
- Reglamento (UE) 2025/327, relativo al Espacio Europeo de Datos de Salud.
- Sentencia del TJUE de 22 de junio de 2023, asunto C-579/21.
- Normas ETSI EN 319 401, EN 319 421, EN 319 422 y otras aplicables a servicios de confianza.