Aunque en LEGAL AUDITORS nuestra principal especialidad es la auditoría de software y el cumplimiento técnico-normativo, nuestra actividad como peritos informáticos judiciales nos lleva, en determinadas ocasiones, a abordar investigaciones que trascienden el ámbito tradicional de la auditoría, como el análisis forense de documentos digitales, la detección de manipulaciones y la identificación de posibles contenidos generados mediante inteligencia artificial. Es precisamente en estos escenarios donde nuestra certificación AAIA (Advanced in AI Audit) de ISACA adquiere un valor especialmente relevante, permitiéndonos aprovechar al máximo nuestros conocimientos especializados en auditoría de inteligencia artificial, sus tecnologías, riesgos y mecanismos de control. La combinación de nuestra experiencia como auditores CISA, especialistas AAIA y peritos judiciales nos permite afrontar estas investigaciones con una perspectiva técnica multidisciplinar, aplicando metodologías rigurosas y herramientas forenses avanzadas para obtener conclusiones objetivas, fundamentadas y defendibles ante los tribunales.
Cómo detectar documentos falsificados con inteligencia artificial: metodología y herramientas de peritaje informático forense
La inteligencia artificial generativa está transformando la falsificación documental. En Legal Auditors aplicamos técnicas de informática forense, análisis de metadatos, algoritmos de validación y herramientas especializadas para investigar la autenticidad de documentos digitales y detectar indicios de manipulación.
1. El nuevo reto de la falsificación documental mediante inteligencia artificial
La evolución de la inteligencia artificial generativa ha introducido nuevos riesgos en la autenticidad de los documentos utilizados en entornos empresariales, administrativos y judiciales.
Actualmente, las herramientas de generación y edición de imágenes permiten crear o modificar documentos aparentemente auténticos, incluyendo certificados, justificantes, contratos, formularios, sellos profesionales, facturas y otros elementos documentales.
Estas tecnologías pueden producir documentos visualmente convincentes, especialmente cuando posteriormente se imprimen, fotografían o comparten mediante aplicaciones de mensajería.
El problema es que la apariencia visual de un documento ya no constituye una garantía suficiente de su autenticidad.
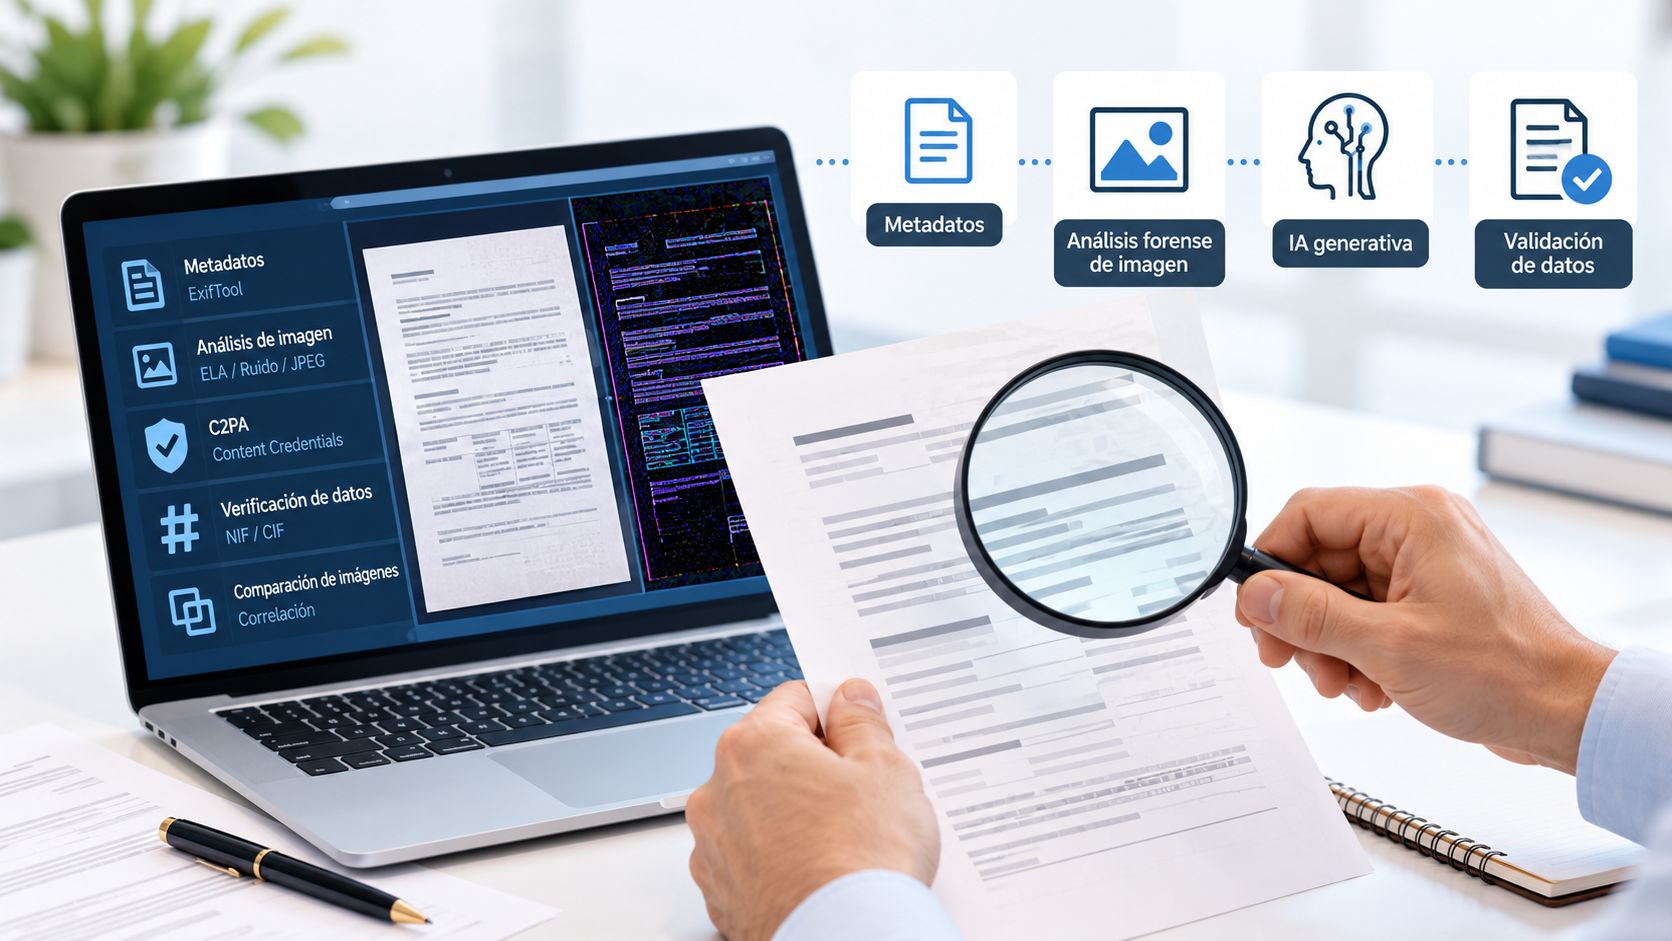
Por este motivo, el peritaje informático debe combinar diferentes técnicas de análisis digital para identificar inconsistencias, reconstruir procesos de tratamiento de los archivos y evaluar posibles manipulaciones.
En Legal Auditors, como especialistas en peritaje informático judicial, aplicamos una metodología de investigación que integra herramientas forenses, algoritmos matemáticos, análisis de imágenes y procedimientos de preservación de evidencias.
2. Metodología de análisis forense de documentos digitales
La investigación de un documento presuntamente falsificado debe abordarse desde diferentes perspectivas técnicas.
No existe una herramienta universal capaz de determinar con certeza si cualquier documento ha sido creado mediante inteligencia artificial.
Por ello, nuestra metodología se basa en la correlación de evidencias independientes, evitando conclusiones fundamentadas exclusivamente en un detector automático.
El proceso comprende las siguientes fases.
Fase 1. Identificación, adquisición y preservación de evidencias
El primer paso consiste en identificar los archivos objeto del análisis y preservar su integridad.
Se realiza un inventario de las evidencias digitales, registrando su formato, tamaño, origen conocido y características técnicas.
Posteriormente se calcula una huella criptográfica mediante el algoritmo SHA-256.
Esta huella permite verificar que los archivos examinados no han sufrido modificaciones desde el momento de su identificación.
Los análisis se realizan sobre copias de trabajo, manteniendo preservados los archivos recibidos.
Esta fase se fundamenta en principios de gestión de evidencias electrónicas recogidos en normas como ISO/IEC 27037 y UNE 71505.
Fase 2. Análisis de metadatos con ExifTool
Una de las herramientas fundamentales es ExifTool, utilizada para extraer y analizar metadatos de archivos digitales.
Permite examinar información como:
- Fechas de creación, captura, digitalización y modificación.
- Fabricante y modelo de cámara o teléfono móvil.
- Software utilizado para procesar o exportar imágenes.
- Versiones de firmware.
- Parámetros fotográficos.
- Información EXIF, XMP, JFIF y otros bloques internos.
- Posibles diferencias entre fechas declaradas y registradas.
Este análisis puede revelar incoherencias cronológicas o indicios de procesamiento posterior.
Por ejemplo, es posible investigar si la fecha técnica de una fotografía resulta compatible con el momento en que supuestamente se generó el documento fotografiado.
No obstante, los metadatos deben interpretarse con cautela, ya que pueden eliminarse, conservarse tras una edición o modificarse mediante herramientas informáticas.
Por ello, se contrastan con otras evidencias.
Fase 3. Análisis de la estructura de compresión JPEG
Los archivos JPEG contienen tablas de cuantificación y otras características relacionadas con su codificación.
Mediante herramientas desarrolladas con Python, Pillow y NumPy, analizamos estas estructuras para identificar patrones de compresión.
Este procedimiento permite estudiar si una imagen presenta características compatibles con:
- Captura directa de cámara.
- Exportación mediante un editor de imágenes.
- Captura de pantalla.
- Procesamiento por aplicaciones de mensajería.
- Recompresión posterior.
El análisis de las tablas de cuantificación puede ayudar a agrupar archivos con características comunes y a detectar diferencias en su historial de procesamiento.
Sin embargo, compartir una misma estructura de compresión no demuestra por sí solo que dos imágenes procedan del mismo dispositivo o que hayan sido manipuladas.
Fase 4. Error Level Analysis (ELA)
El Error Level Analysis, conocido como ELA, es una técnica de análisis de imágenes JPEG que permite estudiar las diferencias producidas durante una recompresión controlada.
El procedimiento consiste en recomprimir una imagen y comparar el resultado con el archivo examinado.
A partir de esta comparación se generan mapas de diferencias que pueden mostrar comportamientos anómalos en determinadas regiones.
El análisis puede resultar útil para localizar zonas potencialmente insertadas, editadas o sometidas a procesos de compresión diferentes.
No obstante, ELA presenta limitaciones importantes.
Una imagen modificada y posteriormente recomprimida de forma uniforme puede no mostrar diferencias locales significativas.
Asimismo, una fotografía de un documento previamente manipulado e impreso puede presentar un mapa ELA completamente homogéneo.
La ausencia de anomalías ELA no demuestra que el contenido de un documento sea auténtico.
Por ello, esta técnica debe interpretarse conjuntamente con el resto de las pruebas.
Fase 5. Análisis de ruido y procesamiento digital
Otra técnica utilizada es el análisis del residuo de ruido.
Mediante filtros digitales y operaciones matemáticas se estudian las diferencias entre una imagen y una versión suavizada.
El objetivo es identificar posibles discontinuidades en el comportamiento del ruido entre distintas regiones.
Estas diferencias pueden ser compatibles con procesos de edición, aunque también pueden deberse a condiciones de iluminación, texturas, compresión o características del dispositivo.
En consecuencia, los resultados se consideran indicios técnicos que requieren interpretación contextual.
Fase 6. Identificación de patrones característicos de IA generativa
Uno de los campos más relevantes de la informática forense actual es la identificación de anomalías visuales compatibles con imágenes generadas o regeneradas mediante inteligencia artificial.
Entre los elementos que pueden examinarse destacan:
Pseudotexto. Secuencias de caracteres que aparentan formar palabras, pero contienen letras deformadas, combinaciones inexistentes o expresiones sin significado.
Inconsistencias tipográficas. Cambios anómalos en letras, espaciados, proporciones y estructuras de textos que deberían ser uniformes.
Alteraciones de elementos repetidos. Diferencias entre logotipos, sellos, cabeceras y otros componentes que deberían conservar características constantes.
Incoherencias gráficas. Elementos cuya forma, posición o estructura resulta difícilmente compatible con el procedimiento físico o digital que supuestamente los produjo.
Estas anomalías pueden aparecer cuando una herramienta de IA reproduce visualmente un documento sin mantener con exactitud todos sus caracteres y detalles.
Sin embargo, no son exclusivas de la inteligencia artificial.
La baja resolución, la compresión, determinados filtros o errores de procesamiento también pueden producir artefactos.
Por tanto, la conclusión pericial debe diferenciar entre la existencia de una anomalía, su compatibilidad con procesos generativos y la posibilidad de atribuirla a una tecnología concreta.
Fase 7. Análisis C2PA y Content Credentials
La especificación C2PA (Coalition for Content Provenance and Authenticity) proporciona mecanismos para incorporar información verificable sobre la procedencia y determinadas transformaciones de contenidos digitales.
En nuestros análisis podemos utilizar la librería c2pa-python para buscar y verificar manifiestos Content Credentials.
Esta comprobación permite determinar si el archivo conserva información de procedencia compatible con C2PA y, cuando existe, verificar las declaraciones y firmas correspondientes.
Debe destacarse que la ausencia de manifiestos C2PA no permite concluir que un documento haya sido generado mediante IA.
Muchas imágenes legítimas no contienen estas credenciales y los manifiestos pueden perderse durante procesos de exportación, impresión, captura o transmisión.
Fase 8. Comparación cruzada de elementos gráficos
La comparación entre documentos constituye una de las técnicas más eficaces cuando existen elementos que deberían mantenerse constantes.
Podemos examinar:
- Sellos profesionales.
- Logotipos.
- Membretes.
- Cabeceras de formularios.
- Identificadores y referencias.
- Elementos tipográficos.
- Patrones de impresión.
Mediante ampliación, alineación y comparación de imágenes se buscan diferencias incompatibles con el origen declarado.
Por ejemplo, cuando se examinan supuestas impresiones de un mismo sello físico, debe distinguirse entre las variaciones normales de presión, tinta o inclinación y los cambios en su contenido fijo.
La aparición de textos diferentes en elementos que deberían reproducirse de manera idéntica puede constituir una evidencia relevante de falta de coherencia documental.
Fase 9. Validación algorítmica de datos
El análisis de autenticidad no se limita a las características gráficas.
Determinados datos incorporados a los documentos pueden verificarse mediante algoritmos matemáticos.
Entre ellos se encuentran los caracteres de control de identificadores fiscales, códigos normalizados y otras referencias estructuradas.
En España, por ejemplo, es posible verificar matemáticamente la letra de control de un NIF y el carácter de control correspondiente a determinados identificadores fiscales de entidades.
Esta técnica permite detectar errores objetivos que pueden pasar inadvertidos durante una inspección visual.
No obstante, que un identificador supere su algoritmo de control no demuestra que exista o pertenezca a la persona o entidad indicada.
Fase 10. Correlación de patrones y escritura repetida
Mediante técnicas de correlación normalizada pueden compararse regiones gráficas que contienen textos o trazos repetidos.
El objetivo es determinar su grado de similitud matemática.
Esta técnica resulta útil para examinar si determinados elementos aparentemente manuscritos presentan una regularidad compatible con su reproducción a partir de un mismo patrón.
También permite comparar elementos impresos, firmas reproducidas o textos incorporados mediante procedimientos informáticos.
Debe diferenciarse esta comparación digital de una pericia caligráfica.
La correlación mide similitudes entre imágenes, pero no determina por sí sola la autoría de una firma ni sustituye al análisis especializado de escritura manuscrita.
3. Herramientas utilizadas en nuestros análisis forenses
La combinación de herramientas permite obtener evidencias complementarias.
| Herramienta o técnica | Finalidad |
|---|---|
| ExifTool | Extracción y análisis de metadatos |
| Python | Automatización de comprobaciones y análisis |
| Pillow | Procesamiento y comparación de imágenes |
| NumPy | Cálculos matemáticos, matrices y correlaciones |
| ELA | Estudio de diferencias de recompresión JPEG |
| Análisis de residuo de ruido | Detección de discontinuidades locales |
| Tablas de cuantificación JPEG | Caracterización de procesos de codificación |
| c2pa-python | Búsqueda y verificación de credenciales C2PA |
| SHA-256 | Identificación y comprobación de integridad de archivos |
| Algoritmos de validación NIF/CIF | Comprobación matemática de identificadores |
| Ecualización de histograma | Realce de detalles y elementos de bajo contraste |
La selección de herramientas depende del tipo de archivo, su procedencia, la calidad de las evidencias y las cuestiones que debe resolver el dictamen.
4. La importancia de diferenciar entre manipulación del archivo y falsificación del documento
Uno de los aspectos más importantes del peritaje informático es distinguir dos situaciones técnicamente diferentes.
Manipulación del archivo digital: se modifica directamente una fotografía, un PDF o cualquier otro fichero mediante herramientas informáticas.
Composición previa del documento: se crea o altera el contenido mediante medios digitales y posteriormente se imprime, fotografía o digitaliza.
En el segundo escenario, el archivo fotográfico puede no presentar señales de edición local, porque la cámara ha capturado un documento físico cuyo contenido ya estaba alterado.
Esta distinción explica por qué el análisis de metadatos, ELA o ruido debe complementarse con el estudio de la coherencia interna, los elementos gráficos y los datos documentales.
La autenticidad técnica de una fotografía no garantiza necesariamente la autenticidad de aquello que aparece fotografiado.
5. Normas y referencias aplicadas al peritaje informático
Nuestra metodología toma como referencia normas y buenas prácticas relacionadas con la elaboración de dictámenes y el tratamiento de evidencias electrónicas.
Entre ellas destacan:
- UNE 197001:2019: criterios generales para la elaboración de informes y dictámenes periciales.
- UNE-EN 16775:2016: requisitos generales de los servicios de peritos.
- UNE 71505: gestión de evidencias electrónicas.
- UNE 71506:2013: metodología para el análisis forense de evidencias electrónicas.
- ISO/IEC 27037:2012: identificación, recogida, adquisición y preservación de evidencia digital.
- ISO/IEC 27042:2015: análisis e interpretación de evidencia digital.
- SWGDE Best Practices: buenas prácticas de autenticación y comparación de imágenes.
- C2PA Technical Specification: mecanismos de procedencia y autenticidad de contenidos digitales.
El empleo de estas referencias permite estructurar el trabajo, documentar los procedimientos, justificar las técnicas utilizadas y presentar resultados reproducibles.
6. ¿Qué conclusiones puede aportar un peritaje informático de documentos presuntamente falsificados?
Un dictamen informático correctamente fundamentado puede permitir establecer conclusiones sobre diferentes aspectos.
1. Integridad de los archivos.
Determinar si los ficheros analizados conservan su contenido desde su incorporación a la investigación.
2. Coherencia de los metadatos.
Identificar contradicciones entre fechas, características técnicas y procesos de tratamiento digital.
3. Indicios de manipulación informática.
Detectar anomalías compatibles con operaciones de edición, composición o reproducción digital.
4. Indicios de generación mediante inteligencia artificial.
Identificar patrones visuales característicos de procesos generativos, valorando explicaciones alternativas y los límites de atribución.
5. Inconsistencias documentales.
Determinar si sellos, textos, identificadores y otros elementos presentan contradicciones objetivamente verificables.
6. Reconstrucción parcial del procesamiento.
Establecer características compatibles con determinadas operaciones de exportación, recompresión, captura o transmisión.
7. Limitaciones y necesidades de comprobación adicional.
Identificar cuándo es necesario examinar archivos originales, dispositivos, documentos físicos u otras fuentes de evidencia para elevar el grado de certeza.
La conclusión fundamental es que la detección de una falsificación documental exige analizar conjuntamente el contenido, la estructura digital, la procedencia y la coherencia de las evidencias.
No resulta técnicamente adecuado afirmar que un documento ha sido creado con IA basándose únicamente en un detector automático, en la ausencia de metadatos o en una anomalía visual aislada.
7. La inteligencia artificial exige una nueva especialización en el peritaje informático judicial
La falsificación documental ha evolucionado desde las manipulaciones tradicionales de imágenes hacia procesos de generación y reconstrucción de documentos completos.
Esto obliga a los peritos informáticos a incorporar nuevas técnicas de análisis, sin abandonar los fundamentos clásicos de preservación de evidencias, trazabilidad, análisis de metadatos y validación técnica.
La investigación debe ser objetiva y considerar tanto los indicios de manipulación como las explicaciones alternativas.
También debe reconocer sus límites: no siempre es posible identificar la aplicación utilizada, reconstruir todas las operaciones realizadas o atribuir la creación de un documento a una persona concreta.
La finalidad de un dictamen pericial no es sustituir la valoración judicial, sino proporcionar al tribunal conclusiones técnicas comprensibles, fundamentadas y contrastables.
8. Legal Auditors: especialistas en peritaje informático judicial y análisis forense de documentos
En LEGAL AUDITORS prestamos servicios de peritaje informático judicial, investigación de evidencias digitales y análisis de documentos presuntamente manipulados.
Nuestros trabajos están dirigidos por Luis Vilanova Blanco, ingeniero en Informática, colegiado n.º 498 del COIICV, auditor CISA por ISACA y especialista en auditoría tecnológica, ciberseguridad e inteligencia artificial.
Aplicamos metodologías de análisis forense apoyadas en herramientas técnicas, algoritmos de verificación y normas de referencia para elaborar dictámenes destinados a procedimientos judiciales, investigaciones empresariales y controversias contractuales o laborales.
Nuestro enfoque combina la investigación tecnológica con la documentación rigurosa de las evidencias y la exposición objetiva de los resultados.
La inteligencia artificial puede generar documentos cada vez más convincentes. La informática forense permite investigar su autenticidad mediante evidencias técnicas, no mediante simples impresiones visuales.
Si necesita analizar la autenticidad de documentos digitales, investigar una posible falsificación o disponer de un dictamen pericial informático, puede contactar con nuestro equipo.
LEGAL AUDITORS – Peritos informáticos judiciales y auditores CISA