30 de septiembre 16:00 a 17:30, horario Madrid (España)
Ponentes: Lead Auditor ISO42001, Auditor CISA por ISACA, Auditor IA por ISACA, auditor de riesgos IA por ISACA, perito judicial.
Asistentes: Online.
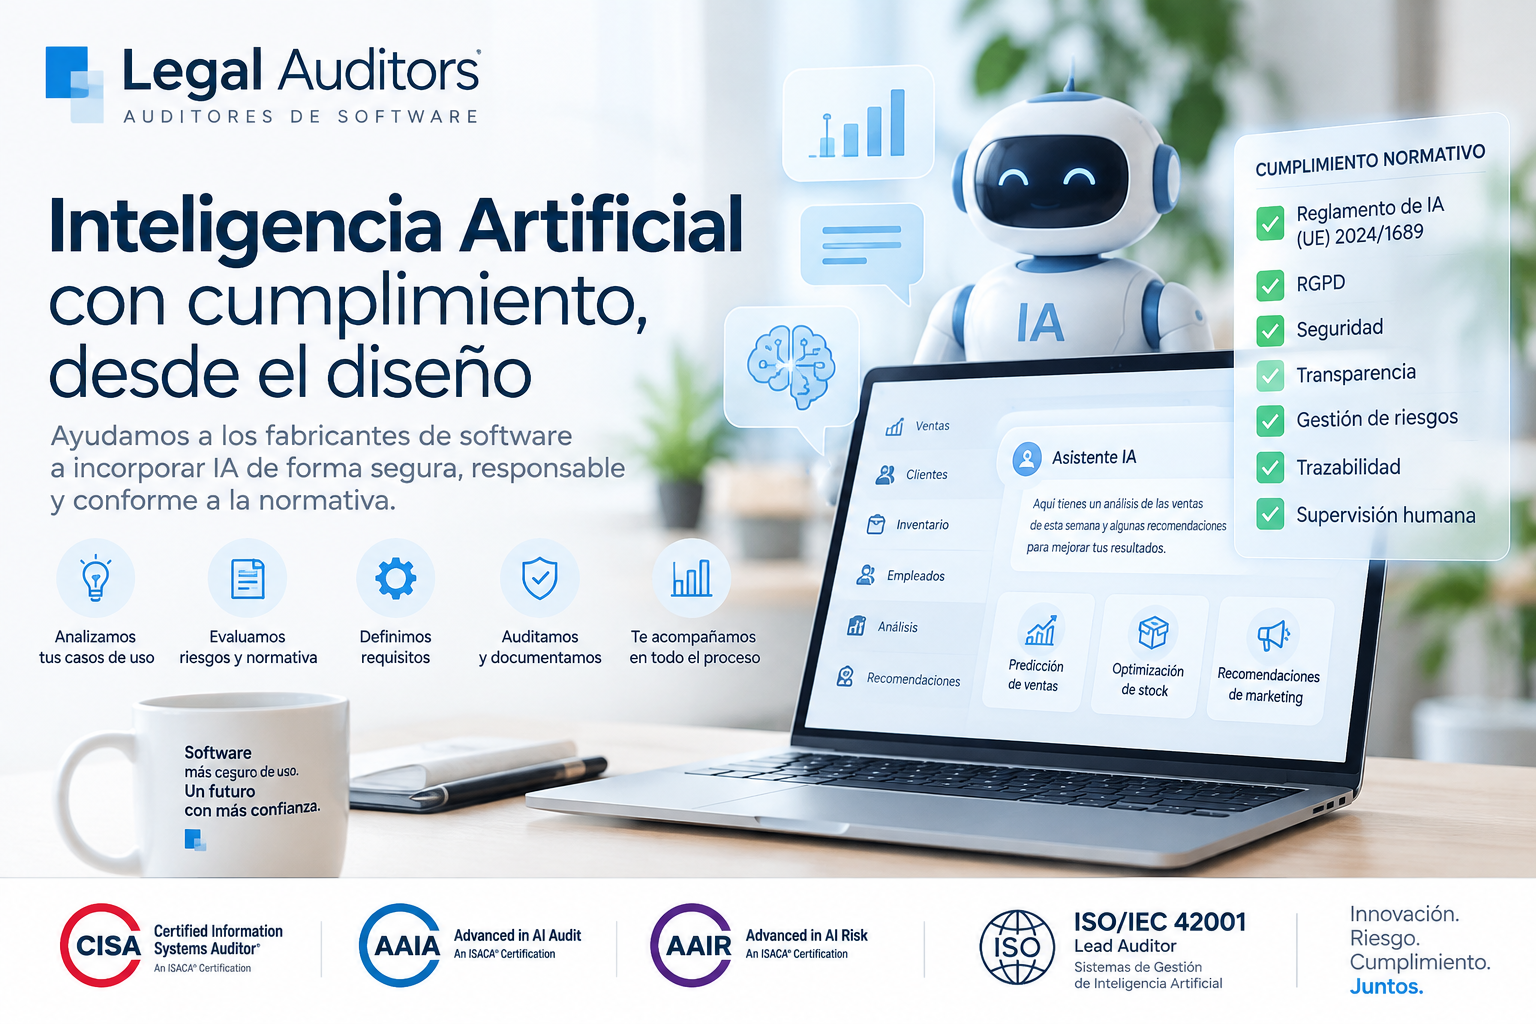
Cumplimiento normativo para fabricantes de software con IA propia o de terceros
La Inteligencia Artificial ya está presente en ERP, CRM, aplicaciones SaaS, plataformas sanitarias, soluciones de recursos humanos, herramientas documentales y sistemas de atención al cliente.
Algunas empresas desarrollan sus propios modelos, mientras que otras incorporan APIs y servicios de proveedores como OpenAI, Microsoft, Google, Anthropic o Amazon. Sin embargo, integrar la IA de un tercero no elimina la responsabilidad del fabricante que la incorpora y comercializa dentro de su software.
En este webinar explicaremos cómo auditar y certificar de forma privada e independiente un producto software con IA, identificando sus riesgos técnicos, legales, contractuales y de protección de datos.
¿Qué veremos durante el webinar?
Abordaremos de forma práctica:
- Cómo identificar las funcionalidades y componentes de IA incorporados al software.
- Qué responsabilidad asume el fabricante cuando utiliza modelos o APIs de terceros.
- Cómo determinar el papel de la empresa dentro de la cadena de valor de la IA.
- Cómo clasificar el sistema conforme al Reglamento Europeo de Inteligencia Artificial.
- Qué obligaciones pueden resultar aplicables según su finalidad y nivel de riesgo.
- Qué debe revisarse en los contratos, condiciones y garantías del proveedor de IA.
- Cómo afecta el RGPD al tratamiento de datos personales mediante estos sistemas.
- Qué documentación, controles, pruebas y evidencias debe conservar el fabricante.
- Cómo se realiza una auditoría y certificación privada de software con IA.
- Qué elementos pueden acreditarse mediante un informe y un sello de software auditado.
Ejemplos prácticos
Durante la sesión analizaremos ejemplos de software que incorpora IA, como:
- un ERP o CRM con un asistente de IA generativa;
- una aplicación que utiliza una API para analizar o clasificar documentos;
- un chatbot que responde utilizando información de clientes;
- un software de recursos humanos que recomienda o evalúa candidatos;
- una solución sanitaria que emplea IA como apoyo a profesionales;
- una plataforma que genera textos, informes, imágenes o código.
En cada caso veremos cómo podría clasificarse el sistema, qué riesgos deberían evaluarse, qué documentación sería necesaria y qué controles se revisarían durante la auditoría.
¿Qué aporta la certificación?
Una auditoría independiente permite:
- anticiparse a posibles incumplimientos y sanciones;
- demostrar diligencia ante clientes y terceros;
- responder a cuestionarios de compliance y procesos de homologación;
- detectar riesgos antes de poner la funcionalidad en producción;
- mejorar la documentación y trazabilidad del producto;
- generar confianza y diferenciar el software en el mercado.
¿A quién se dirige?
Este webinar está especialmente dirigido a:
empresas que comercializan bajo su marca software con IA de terceros..
fabricantes y desarrolladores de software;
empresas SaaS e integradores tecnológicos;
responsables de producto, tecnología e innovación;
departamentos jurídicos y de cumplimiento;
responsables de seguridad y protección de datos;
Ponente
Dº Luis Vilanova Blanco (LEGAL AUDITORS)
Luis es auditor CISA por ISACA,auditor CISA, AAIA y AAIR de ISACA, Lead Auditor ISO/IEC 42001 y perito informático judicial y master IA por el MBIT.