La Inteligencia Artificial está entrando rápidamente en todo tipo de productos software.
ERP, CRM, TPV, software de recursos humanos, aplicaciones sanitarias, plataformas SaaS, software de gestión documental, soluciones para despachos, aplicaciones de atención al cliente o herramientas de marketing están incorporando nuevas funcionalidades basadas en IA.
Predicción de ventas. Detección de anomalías. Asistentes inteligentes. Generación automática de contenidos. Clasificación de documentos. Recomendaciones. Análisis de clientes. Optimización de procesos. Agentes de IA capaces de ejecutar acciones.
La pregunta que cada vez más fabricantes de software nos trasladan en Legal Auditors es:
“Queremos incorporar IA a nuestro software. ¿Cómo podemos asegurarnos de que las nuevas funcionalidades cumplen correctamente la normativa?”
Nuestra respuesta es clara: el cumplimiento de IA no debería analizarse cuando el desarrollo ya está terminado. Debe incorporarse desde el diseño de cada nueva funcionalidad.
Por eso hemos desarrollado una metodología específica de Auditoría de IA para fabricantes y desarrolladores de software.
El primer error: considerar toda la IA como si fuera igual
Incorporar Inteligencia Artificial a un software no implica automáticamente que todas sus funcionalidades tengan las mismas obligaciones.
Pensemos en un ERP o un TPV.
Una funcionalidad podría utilizar IA para predecir las ventas de la próxima semana.
Otra podría recomendar cuánto stock comprar.
Otra podría detectar operaciones anómalas.
Otra podría analizar el comportamiento de los trabajadores.
Otra podría clasificar candidatos en un proceso de selección.
Otra podría incorporar un chatbot para atender a clientes.
Y otra podría utilizar un agente de IA con capacidad para realizar determinadas operaciones dentro del software.
Todas utilizan Inteligencia Artificial, pero su impacto jurídico, los datos utilizados, los riesgos y las obligaciones regulatorias pueden ser completamente diferentes.
Por eso nuestra auditoría no empieza con una lista genérica de controles.
Empieza entendiendo qué hace realmente la IA dentro del software.
Fase 1. Inventario de funcionalidades de Inteligencia Artificial
El primer paso consiste en identificar todas las funcionalidades de IA existentes, en desarrollo o previstas.
Para cada una de ellas analizamos cuestiones como:
Funcionalidad → finalidad → tecnología/modelo → proveedor → datos utilizados → personas afectadas → resultados generados → decisiones soportadas → autonomía → supervisión humana → integración con otros sistemas.
No es suficiente con saber que el producto “utiliza ChatGPT”, “utiliza Claude” o incorpora un determinado modelo.
Necesitamos conocer qué función realiza ese modelo dentro del producto.
También analizamos si existe:
- IA desarrollada internamente.
- Modelos o servicios de IA de terceros.
- APIs de proveedores externos.
- RAG y utilización de documentación propia.
- Agentes de IA.
- MCP y conexiones con otros sistemas.
- Machine Learning tradicional.
- Sistemas predictivos.
- Sistemas de recomendación.
- Clasificación o scoring.
- Profiling.
- Procesamiento de lenguaje natural.
- Visión artificial.
- Tratamiento automatizado de documentos.
El resultado es un Inventario de Sistemas y Funcionalidades IA del software.
Fase 2. Determinamos qué papel ocupa el fabricante
Una de las cuestiones fundamentales del Reglamento Europeo de Inteligencia Artificial es determinar correctamente el papel que ocupa cada organización.
No es lo mismo desarrollar un sistema propio que integrar un modelo de un tercero.
Pero utilizar tecnología de terceros tampoco significa automáticamente que toda la responsabilidad regulatoria se traslade al proveedor del modelo.
Por eso analizamos la arquitectura, la forma en que la IA se integra en el producto, cómo se comercializa, bajo qué marca se ofrece, qué modificaciones se realizan y cuál es la relación entre fabricante, proveedor tecnológico, distribuidor y cliente final.
El objetivo es determinar qué obligaciones corresponden realmente al fabricante del software en cada caso.
Fase 3. Clasificamos cada funcionalidad según el Reglamento de IA
Una vez comprendido el funcionamiento real de cada caso de uso, realizamos su clasificación regulatoria.
Analizamos el Reglamento (UE) 2024/1689 de Inteligencia Artificial (AI Act) y determinamos las obligaciones que puedan resultar aplicables.
La clasificación debe hacerse sobre funcionalidades y casos de uso concretos, no simplemente sobre el producto comercial en su conjunto.
Por ejemplo, dentro de un mismo ERP podrían coexistir funcionalidades con perfiles regulatorios muy diferentes.
Una IA que recomienda:
“Deberías aumentar el stock de este producto porque las ventas crecerán previsiblemente la próxima semana”
no plantea necesariamente las mismas implicaciones que otra funcionalidad que indique:
“Este trabajador presenta un rendimiento inferior al resto y debería ser revisado”.
El software puede ser el mismo.
La tecnología utilizada incluso podría ser la misma.
Pero la finalidad y las consecuencias de la decisión cambian, y con ellas puede cambiar sustancialmente el análisis regulatorio.
Fase 4. Analizamos toda la normativa aplicable, no únicamente el AI Act
Otro error frecuente consiste en identificar cumplimiento de IA exclusivamente con el Reglamento Europeo de Inteligencia Artificial.
Una funcionalidad puede no estar sometida a determinadas obligaciones del AI Act y, sin embargo, tener importantes implicaciones derivadas de otras normas.
Por ello realizamos un análisis transversal que puede incluir, según el caso:
Reglamento (UE) 2024/1689 de Inteligencia Artificial · RGPD · normativa de protección de consumidores · propiedad intelectual · ciberseguridad · normativa sectorial · contratación tecnológica · responsabilidad por productos y servicios digitales.
Si la IA utiliza datos personales, analizamos también la relación con RGPD.
Si utiliza información de trabajadores, clientes, pacientes o candidatos, estudiamos específicamente los tratamientos realizados.
Si emplea modelos externos, analizamos además la cadena de proveedores y las condiciones bajo las cuales los datos son comunicados o tratados.
La pregunta no es únicamente:
“¿Cumple el AI Act?”
La pregunta correcta es:
“¿Qué marco normativo afecta a esta funcionalidad concreta de IA?”
Fase 5. AI Compliance by Design: auditar antes de desarrollar
Esta es probablemente una de las partes más importantes de nuestra metodología.
No queremos que un fabricante termine seis meses de desarrollo y posteriormente descubra durante una auditoría que determinadas decisiones de arquitectura deben modificarse.
Por ello trabajamos bajo un enfoque de:
AI Compliance by Design
Antes de desarrollar una nueva funcionalidad, podemos analizarla y determinar qué requisitos deberían incorporarse desde su diseño.
El procedimiento puede ser muy sencillo:
El fabricante plantea la funcionalidad → Legal Auditors analiza su clasificación y riesgos → definimos requisitos → desarrollo implementa → verificamos → documentamos.
De esta manera, compliance deja de convertirse en una barrera al final del proyecto y pasa a formar parte del ciclo de desarrollo.
Fase 6. GAP Analysis y Plan de Adecuación
Una vez inventariadas y clasificadas las funcionalidades, analizamos la distancia existente entre la situación actual y los requisitos que deberían cumplirse.
Realizamos una GAP Analysis de IA que permite identificar:
- Requisitos cumplidos.
- Requisitos parcialmente implementados.
- Carencias documentales.
- Carencias técnicas.
- Riesgos jurídicos.
- Riesgos derivados de proveedores.
- Necesidades de transparencia.
- Necesidades de supervisión humana.
- Necesidades de trazabilidad y logging.
- Controles de seguridad.
- Gestión de datos.
- Procedimientos internos pendientes.
A partir de ese análisis elaboramos un Plan de Adecuación, priorizando las actuaciones necesarias.
Esto permite al fabricante convertir una normativa compleja en tareas concretas que puedan trasladarse a desarrollo, producto, seguridad, legal y dirección.
Fase 7. Expediente de Conformidad IA del software
El siguiente objetivo es generar evidencia.
No basta con afirmar:
“Nuestra IA cumple la normativa.”
Hay que poder demostrar qué se ha analizado, qué decisiones se han adoptado, qué riesgos se han identificado y qué controles se han implantado.
Por ello construimos un Expediente de Conformidad IA asociado al software y a sus diferentes funcionalidades.
Dependiendo del sistema analizado, puede incorporar:
Identificación del sistema · finalidad · clasificación · roles regulatorios · arquitectura · modelos utilizados · proveedores · fuentes y categorías de datos · análisis de riesgos · privacidad · transparencia · supervisión humana · seguridad · trazabilidad · logging · pruebas · gestión de proveedores · documentación contractual · controles implantados · evidencias · conclusiones de auditoría.
El objetivo es disponer de una trazabilidad documental y técnica del cumplimiento de IA.
Fase 8. Auditoría de los proveedores de Inteligencia Artificial
Actualmente, muchos fabricantes no desarrollan modelos fundacionales propios.
Integran servicios de terceros.
OpenAI, Anthropic, Google, Microsoft y otros proveedores pueden formar parte de la arquitectura tecnológica del producto.
Por ello analizamos también cuestiones como:
- Qué proveedor se utiliza.
- Qué modelo se está utilizando.
- Qué información se transmite.
- Dónde se procesa.
- Qué condiciones contractuales resultan aplicables.
- Si los datos pueden utilizarse para entrenamiento o mejora.
- Qué mecanismos de seguridad existen.
- Qué ocurre cuando cambia el modelo.
- Cómo afecta ese cambio a las funcionalidades auditadas.
La utilización de un proveedor reconocido no elimina la necesidad de analizar el cumplimiento del producto que integra esa tecnología.
Fase 9. Seguridad, trazabilidad y supervisión humana
La auditoría incorpora igualmente una revisión técnica.
Analizamos, cuando resulta aplicable, aspectos como autenticación, autorización, segregación de funciones, logs, trazabilidad, protección de APIs, gestión de secretos, acceso a modelos, control de prompts, tratamiento de información confidencial, ataques específicos contra sistemas IA y mecanismos de supervisión.
Una cuestión especialmente relevante es determinar qué puede hacer realmente la IA.
No presenta el mismo riesgo un asistente que simplemente responde preguntas que un agente que puede modificar datos, realizar pedidos, ejecutar operaciones o adoptar determinadas acciones dentro del software.
Cuanto mayor sea la autonomía, mayor importancia adquieren los controles técnicos y organizativos.
Fase 10. Auditoría continua: la IA cambia constantemente
Existe además una diferencia fundamental entre auditar software tradicional y auditar sistemas que incorporan IA.
La IA cambia.
Puede cambiar el modelo.
Puede cambiar el proveedor.
Puede cambiar el prompt de sistema.
Puede cambiar el RAG.
Puede cambiar la información utilizada.
Puede aparecer una nueva funcionalidad.
Puede aumentar la autonomía del agente.
O una funcionalidad inicialmente diseñada para proporcionar información puede comenzar posteriormente a realizar recomendaciones que influyan en decisiones.
Por eso planteamos la auditoría de IA como un proceso continuo.
Cada nueva funcionalidad puede incorporarse al inventario, clasificarse, analizarse y añadirse al Expediente de Conformidad.
ISO/IEC 42001 como marco de gobierno
Para organizaciones que están incorporando IA de forma intensiva, complementamos el análisis regulatorio con ISO/IEC 42001, el estándar internacional para sistemas de gestión de Inteligencia Artificial.
Mientras el análisis regulatorio determina las obligaciones aplicables a los diferentes sistemas y funcionalidades, ISO/IEC 42001 permite establecer un modelo organizativo para gobernar la IA de manera sistemática.
Inventario, políticas, responsabilidades, evaluación de riesgos, proveedores, ciclo de vida, controles, seguimiento y mejora continua pueden integrarse dentro de un Sistema de Gestión de Inteligencia Artificial (AIMS).
Nuestro objetivo: que el fabricante pueda innovar con seguridad jurídica
En Legal Auditors no entendemos la auditoría de IA como un freno a la innovación.
Nuestro objetivo es exactamente el contrario.
Queremos que los fabricantes puedan incorporar nuevas funcionalidades de Inteligencia Artificial sabiendo qué pueden hacer, qué requisitos deben cumplir y qué evidencias deben conservar para demostrarlo.
Por eso nuestro modelo de trabajo combina:
Diagnóstico + Inventario IA + Clasificación + GAP Analysis + Plan de Adecuación + Auditoría Técnica + Expediente de Conformidad + ISO/IEC 42001 + Seguimiento continuo.
Y, sobre todo, trabajamos junto a los equipos de producto y desarrollo antes de que las funcionalidades lleguen al mercado.
Especialización acreditada en auditoría, riesgos e Inteligencia Artificial
La auditoría de Inteligencia Artificial requiere combinar conocimientos de auditoría informática, gobierno de TI, gestión de riesgos, seguridad, regulación y sistemas de Inteligencia Artificial.
En Legal Auditors abordamos estos proyectos desde una especialización acreditada específicamente en estos ámbitos.
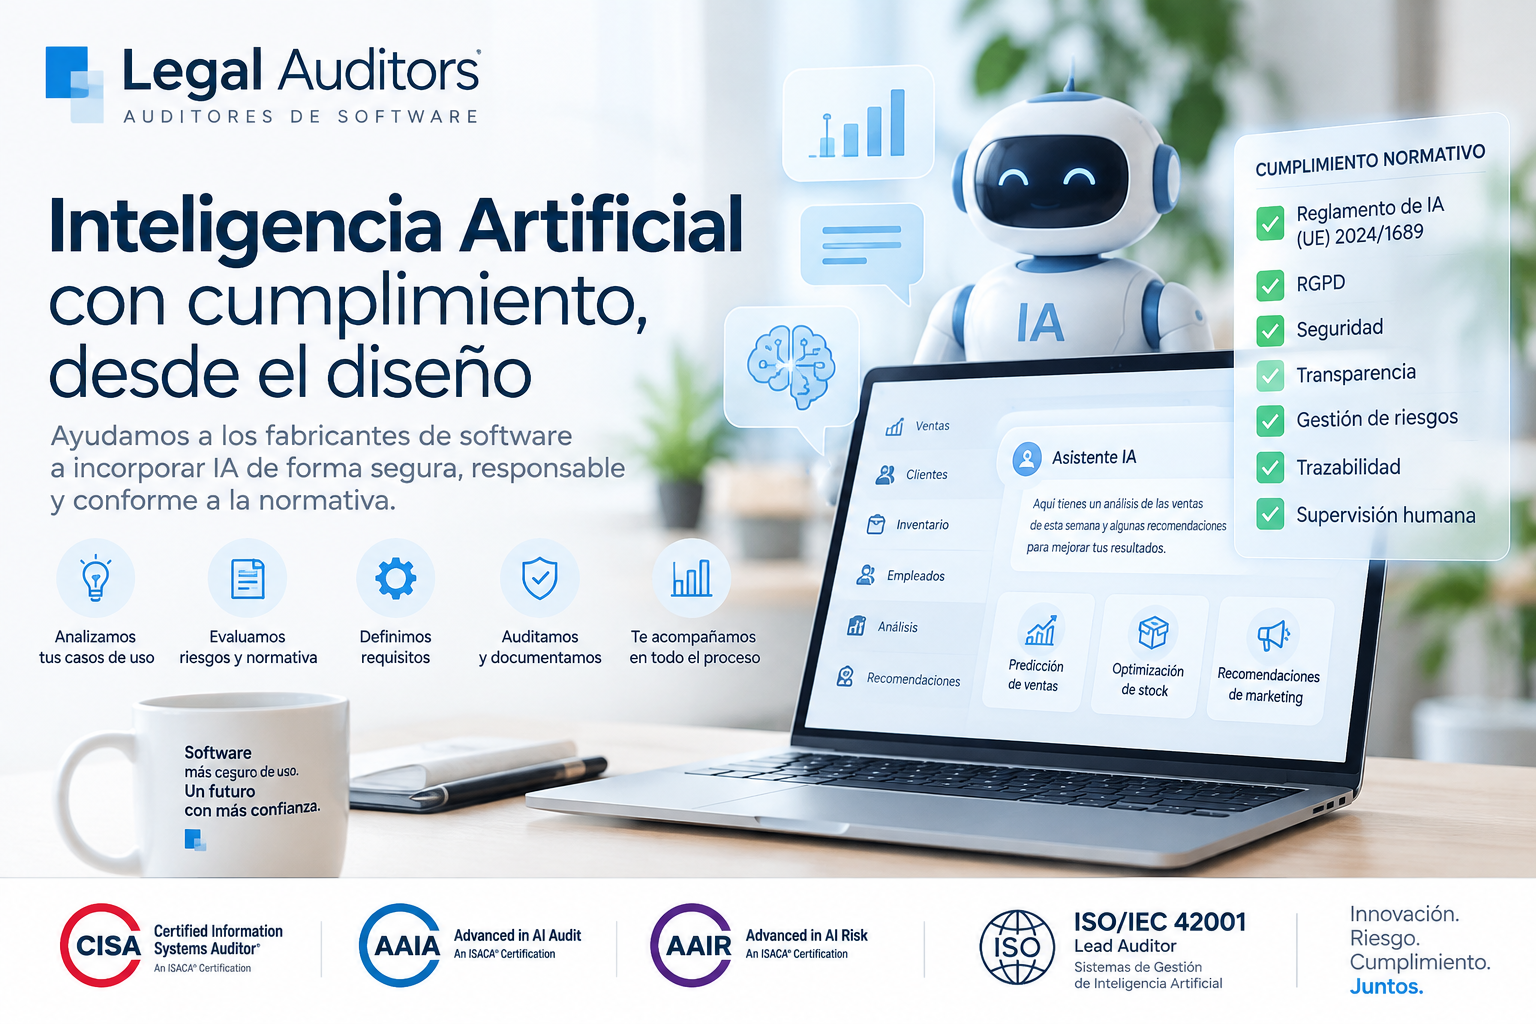
Nuestro equipo de auditoría cuenta, entre otras, con las siguientes acreditaciones profesionales:
- CISA – Certified Information Systems Auditor (ISACA), una de las principales certificaciones internacionales en auditoría de sistemas de información.
- AAIA – Advanced in AI Audit (ISACA), especializada en la auditoría de sistemas y entornos de Inteligencia Artificial.
- AAIR – Advanced in AI Risk (ISACA), orientada específicamente a la identificación, evaluación y gestión de riesgos relacionados con la Inteligencia Artificial.
- Lead Auditor ISO/IEC 42001, para la auditoría de Sistemas de Gestión de Inteligencia Artificial (AIMS).
Esta combinación resulta especialmente relevante para un fabricante de software.
No analizamos la IA únicamente desde una perspectiva jurídica. Analizamos también cómo está construida, qué modelos utiliza, qué datos procesa, qué proveedores intervienen, qué riesgos genera, qué controles técnicos existen y qué evidencias permiten demostrar su cumplimiento.
Nuestro enfoque une tres ámbitos que consideramos inseparables:
AUDITORÍA + RIESGO + CUMPLIMIENTO DE IA
De esta forma podemos acompañar al fabricante desde la definición de una nueva funcionalidad hasta su puesta en producción y posterior seguimiento, integrando el cumplimiento dentro del propio ciclo de vida del software.
¿Estás incorporando IA a tu software?
Si desarrollas un ERP, CRM, TPV, SaaS, software sanitario, aplicación de RRHH, plataforma documental, software financiero, solución de atención al cliente o cualquier otro producto que esté incorporando Inteligencia Artificial, podemos ayudarte a analizarlo desde sus primeras fases.
No importa si desarrollas tus propios modelos o integras IA de terceros.
El primer paso es saber exactamente qué IA existe dentro del producto, para qué se utiliza y qué obligaciones genera cada funcionalidad.
En Legal Auditors realizamos auditorías especializadas de Inteligencia Artificial para fabricantes y desarrolladores de software, combinando auditoría informática, gestión de riesgos de IA, Reglamento Europeo de Inteligencia Artificial e ISO/IEC 42001.