Reflexiones de un auditor informático sobre el reconocimiento profesional, las exigencias del cumplimiento normativo y la difícil tarea de defender criterios técnicos cuando no siempre son bien recibidos.
La realidad cotidiana de un auditor informático
Este es un artículo de opinión basado en mi experiencia como auditor informático, una profesión que nos enfrenta diariamente a un entramado cada vez más complejo de leyes, reales decretos, órdenes ministeriales, normas técnicas, requisitos de cumplimiento y, sobre todo, a la necesidad de obtener evidencias objetivas que permitan demostrar que un sistema informático cumple realmente con lo que se le exige.
En LEGAL AUDITORS trabajamos habitualmente en ámbitos tan diversos como eIDAS, ISO/IEC 27001, el Esquema Nacional de Seguridad (ENS), la homologación de sistemas de receta médica privada electrónica, la digitalización certificada de facturas ante la AEAT, la Ley Antifraude y los sistemas VERI*FACTU, la Ley Crea y Crece y la factura electrónica B2B, el registro horario, la protección de datos y otras muchas regulaciones que afectan directamente al diseño, desarrollo y funcionamiento de los productos de software.
Todas estas disciplinas tienen algo en común: no basta con afirmar que se cumple una normativa. Hay que demostrarlo, y demostrarlo con evidencias suficientes, verificables y técnicamente sólidas.
Sin embargo, existe otra realidad menos visible de nuestra profesión: la percepción que tienen los clientes de nuestro trabajo puede cambiar radicalmente de una reunión a otra.
Y de ahí el título de este artículo.
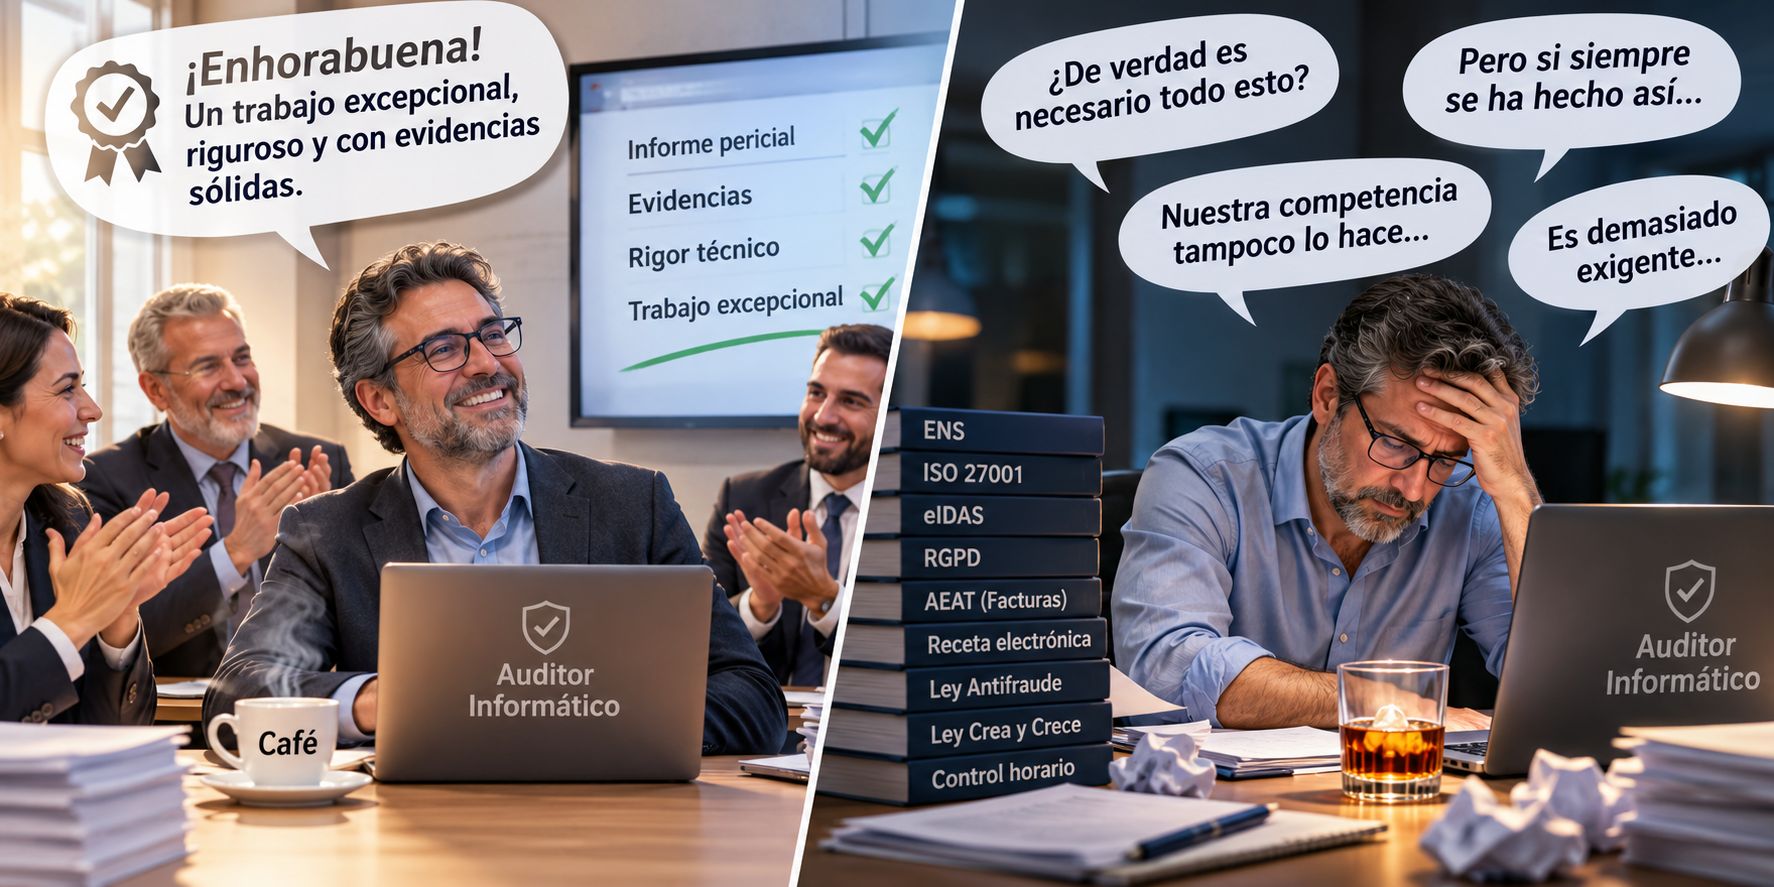
Por la mañana café, por la tarde ron.
Por la mañana, café: el reconocimiento al trabajo bien hecho
Resulta curioso cómo, siendo los mismos profesionales, utilizando las mismas herramientas, aplicando una metodología rigurosa y manteniendo exactamente el mismo compromiso con la calidad, la percepción de nuestros clientes puede ser tan diferente en apenas unas horas.
Hoy ha sido un día como tantos otros en nuestra actividad profesional.
Por la mañana, dos reuniones relacionadas con un peritaje informático de un proyecto ERP SAP. Por la tarde, varias reuniones sobre digitalización certificada de facturas ante la AEAT y sobre una importante solución de software que aspira a obtener la homologación de receta médica privada electrónica del Consejo General de Colegios Oficiales de Médicos (CGCOM).
Por la mañana, café.
Nos reunimos con varios abogados especialmente exigentes, implicados en un procedimiento relacionado con un complejo proyecto SAP que estamos evaluando mediante nuestra herramienta de análisis de la metodología SAP Activate.
Una semana antes habíamos entregado un informe pericial de casi 200 páginas en el que, mediante evidencias documentales, análisis técnicos y criterios objetivos, evaluábamos el grado de cumplimiento de las buenas prácticas de esta metodología por parte del partner responsable de la implantación.
No se trataba de un trabajo sencillo.
Habíamos tenido que analizar más de 200 documentos, contrastar entregables, examinar decisiones técnicas, estudiar la secuencia de ejecución del proyecto, verificar el cumplimiento de determinadas actividades y evaluar si las actuaciones del proveedor se correspondían con las buenas prácticas exigibles en un proyecto de semejante complejidad.
Durante la reunión, uno de los intervinientes expresó su satisfacción con unas palabras que, naturalmente, agradecimos:
«Hay que subrayar el grandísimo trabajo que ha realizado LEGAL AUDITORS en este informe. Con evidencias y datos objetivos, nos sitúa en una posición que nos ayudará claramente a demostrar ante el juez las malas prácticas del partner. Enhorabuena».
Estas palabras, que no siempre se reciben por muchas razones, representan uno de esos momentos en los que uno siente un especial orgullo por su profesión.
No tanto por el elogio en sí, sino porque detrás de ese reconocimiento hay muchas horas de trabajo, análisis, discusión técnica, revisión documental y un esfuerzo considerable por convertir una realidad tecnológica compleja en conclusiones comprensibles, fundamentadas y defendibles ante un tribunal.
Que un cliente y su despacho de abogados reconozcan ese esfuerzo es, sin duda, una satisfacción.
Pero hay algo todavía más importante: comprobar que el trabajo de auditoría y peritaje ha conseguido transformar cientos de documentos, incidencias y decisiones técnicas en un relato objetivo, ordenado y sustentado en evidencias.
Ese es, precisamente, uno de los grandes valores de nuestra profesión: aportar claridad técnica donde antes existían incertidumbre, discrepancias y versiones enfrentadas.
Por la mañana, el café sabía especialmente bien.
Por la tarde, ron: cuando el rigor técnico incomoda
Por la tarde, sin embargo, la situación fue muy diferente.
Y no porque cambiáramos de metodología, de exigencia profesional o de compromiso con el cliente.
Simplemente, porque en determinadas auditorías resulta mucho más difícil transmitir el verdadero alcance del trabajo que realizamos y, especialmente, la importancia de algunas medidas de seguridad que consideramos imprescindibles.
Para comprenderlo, debemos partir de una realidad que cualquier auditor experimentado conoce: las leyes, los reglamentos, las órdenes ministeriales y las normas técnicas no siempre ofrecen respuestas expresas y detalladas a todas las situaciones que pueden presentarse durante una auditoría.
Existe un primer nivel de requisitos, el que aparece directamente recogido en los textos normativos o en las especificaciones técnicas.
Pero también existe un segundo nivel, mucho más complejo, formado por las consecuencias técnicas de esos requisitos, su interpretación sistemática, los riesgos que pretenden evitar, las obligaciones que se derivan de otras normas aplicables y las evidencias necesarias para demostrar que se han implementado correctamente.
Es precisamente en este segundo nivel donde la experiencia del auditor adquiere una importancia extraordinaria.
Porque una cosa es leer una norma y otra muy distinta es comprender todas las implicaciones técnicas y jurídicas que se derivan de ella.
Y, en ocasiones, trasladar esas implicaciones al cliente puede resultar extraordinariamente difícil.
El ejemplo de la receta médica privada electrónica
Esta tarde pude comprobar, una vez más, lo complejo que puede llegar a ser este escenario.
Estábamos trabajando en la evaluación de una solución de receta médica privada electrónica, un entorno en el que confluyen requisitos funcionales, obligaciones de protección de datos, seguridad de la información, identificación de profesionales sanitarios, autenticación de pacientes, trazabilidad y garantías de confidencialidad.
En este tipo de sistemas no estamos hablando de información cualquiera.
Estamos hablando de datos de salud, de prescripciones médicas, de identidades profesionales y de información especialmente sensible cuya exposición, manipulación o acceso indebido puede tener consecuencias importantes para las personas afectadas.
Y aquí comienza el problema.
¿Cómo explicar a un fabricante de software que no podemos aceptar determinadas medidas de seguridad si no ofrecen garantías suficientes para proteger el acceso a las recetas de sus pacientes?
¿Cómo trasladarle que la autenticación debe ser proporcional al riesgo y que, en determinados procesos, resulta necesario incorporar mecanismos reforzados para reducir las posibilidades de acceso indebido o suplantación de identidad?
¿Cómo hacerle comprender que no basta con afirmar que el sistema es seguro, sino que deben existir evidencias de cómo se protege la identidad de médicos y pacientes, cómo se controlan los accesos y qué mecanismos permiten detectar o impedir determinadas actuaciones fraudulentas?
¿O cómo explicarle que una evaluación de impacto relativa a la protección de datos puede resultar obligatoria por las características y riesgos del tratamiento, aunque no figure expresamente como un documento exigido en el primer nivel de una determinada especificación de homologación?
Lo mismo sucede con la necesidad de disponer de una planificación de seguridad y ciberseguridad proporcionada a los riesgos, que contemple amenazas como la suplantación de identidad de profesionales sanitarios, el acceso no autorizado a información clínica, la exfiltración de documentos o la alteración de registros.
Son cuestiones que quizá no aparezcan desarrolladas con ese nivel de detalle en una primera lectura de los requisitos de homologación, pero que pueden derivarse de otras obligaciones legales, de los riesgos del sistema o de la necesidad de demostrar que determinadas garantías se cumplen de manera efectiva.
Naturalmente, no todas las medidas son obligatorias en todos los casos ni cualquier interpretación del auditor puede convertirse automáticamente en una exigencia normativa. Precisamente por eso, nuestro trabajo consiste en distinguir las obligaciones expresas, los requisitos derivados de otras normas aplicables y las medidas adicionales que recomendamos en función de los riesgos detectados.
Y esa distinción debe estar siempre debidamente justificada.
Pero cuando existe un riesgo relevante o una obligación aplicable, nuestra responsabilidad profesional nos impide mirar hacia otro lado simplemente porque resulte incómodo abordarlo.
La experiencia del auditor frente a la experiencia del fabricante
Hay una circunstancia especialmente paradójica que he observado a lo largo de los años.
En ocasiones, resulta más sencillo trasladar determinados requisitos a una startup joven, con menos trayectoria en el sector, que a una empresa consolidada que lleva décadas desarrollando soluciones similares.
No porque los profesionales de estas últimas carezcan de conocimientos. Muy al contrario: habitualmente son personas con una experiencia técnica y sectorial extraordinaria.
El problema es otro.
Cuando una organización lleva muchos años trabajando de una determinada manera, puede resultar difícil aceptar que algunos procedimientos deben revisarse, que determinadas prácticas ya no ofrecen garantías suficientes o que ciertos riesgos, antes tolerados, requieren ahora medidas adicionales.
Y aquí aparece una de las frases que más escuchamos en nuestra profesión:
«Pero si esto siempre se ha hecho así».
O su variante:
«Nuestra competencia tampoco lo hace».
Ambas afirmaciones pueden ser perfectamente ciertas.
Pero ninguna constituye, por sí misma, una evidencia de cumplimiento.
Que una práctica se haya mantenido durante diez años no significa que sea correcta. Que otros fabricantes utilicen el mismo procedimiento tampoco demuestra que sea seguro ni conforme con la normativa.
Y que una determinada debilidad no haya provocado todavía un incidente conocido no significa que el riesgo no exista.
La experiencia acumulada de una empresa es un activo valiosísimo, pero también puede convertirse, involuntariamente, en una barrera frente a determinados cambios.
Por eso, en ocasiones, la mayor dificultad de una auditoría no consiste en identificar una deficiencia técnica.
Consiste en conseguir que alguien con veinte años de experiencia acepte que una práctica que lleva veinte años utilizando necesita ser modificada.
Y eso, créanme, puede resultar agotador.
La interpretación normativa tiene límites, pero también exige profundidad
Quiero detenerme en una cuestión que considero fundamental.
Cuando afirmo que las normas tienen cierto grado de interpretabilidad, no estoy defendiendo que cada auditor pueda inventar requisitos a su conveniencia.
Nada más lejos de nuestra metodología de trabajo.
Una auditoría rigurosa debe identificar claramente la fuente de cada obligación, su ámbito de aplicación, el requisito concreto que debe cumplirse y las evidencias necesarias para verificarlo.
También debe diferenciar entre lo que exige expresamente una disposición legal, lo que resulta exigible por la aplicación conjunta de varias normas, lo que solicita una entidad homologadora y lo que constituye una recomendación técnica basada en buenas prácticas.
No todo tiene la misma naturaleza ni el mismo grado de obligatoriedad.
Pero tampoco podemos limitar nuestra actuación a comprobar mecánicamente una lista de requisitos sin analizar los riesgos y las consecuencias de su implementación.
Una norma puede exigir confidencialidad sin establecer en cada artículo el mecanismo concreto de autenticación que debe utilizarse.
Puede exigir integridad sin describir todas las pruebas técnicas necesarias para demostrarla.
Puede exigir trazabilidad sin enumerar exhaustivamente cada evento que debe registrarse.
Y puede exigir medidas de seguridad apropiadas sin determinar una arquitectura tecnológica única.
Es precisamente ahí donde intervienen el criterio profesional, el análisis de riesgos, las buenas prácticas y la experiencia acumulada.
La auditoría no puede reducirse a marcar casillas. Debe comprender qué pretende proteger cada requisito y comprobar si el sistema ofrece garantías reales para conseguirlo.
De lo contrario, corremos el riesgo de certificar documentalmente sistemas que, en la práctica, presentan debilidades importantes.
La independencia del auditor: no estamos para dar siempre la razón
Existe otro aspecto de nuestra profesión que considero necesario reivindicar.
El cliente contrata nuestros servicios y, legítimamente, espera que le ayudemos a conseguir sus objetivos: superar una homologación, cumplir una normativa, mejorar un producto o disponer de un informe pericial sólido.
Pero esa relación contractual no puede condicionar nuestras conclusiones técnicas.
Un auditor no está para decir siempre lo que el cliente quiere escuchar.
Está para identificar los requisitos aplicables, evaluar las evidencias disponibles, señalar las deficiencias detectadas y proponer soluciones proporcionadas y técnicamente justificadas.
En ocasiones, nuestras conclusiones coinciden con las expectativas del cliente y generan satisfacción inmediata.
En otras, obligan a realizar modificaciones, asumir costes, revisar decisiones anteriores o reconocer que determinados controles no están suficientemente implementados.
Y entonces aparecen las discrepancias, las presiones y las tensiones.
Es comprensible que una empresa cuestione una conclusión de auditoría. De hecho, considero positivo que exista debate técnico, que se soliciten explicaciones y que el auditor deba justificar sus criterios.
Lo que no podemos hacer es confundir el debate técnico con la negociación del nivel de cumplimiento.
Podemos discutir la interpretación de un requisito, valorar controles alternativos, revisar evidencias adicionales o reconsiderar una conclusión si aparecen argumentos suficientemente sólidos.
Lo que no debemos hacer es rebajar una exigencia aplicable simplemente porque cumplirla resulte costoso, incómodo o contrario a una decisión tecnológica previamente adoptada.
La independencia profesional no consiste en ser inflexible.
Consiste en estar dispuesto a cambiar de criterio cuando existen razones objetivas para hacerlo, pero también en mantenerlo cuando las evidencias lo justifican, aunque esa posición no sea popular.
La responsabilidad de firmar un informe
Hay algo que quizá no siempre se percibe desde el otro lado de la mesa.
Cuando un auditor firma un informe, no está entregando únicamente un documento.
Está asumiendo una responsabilidad profesional sobre el trabajo realizado, las evidencias examinadas, los criterios aplicados y las conclusiones alcanzadas.
En determinados contextos, ese informe puede acabar siendo examinado por una entidad homologadora, una administración pública, un organismo de supervisión, otro auditor o incluso un tribunal de justicia.
Y cuando eso sucede, los argumentos comerciales, las costumbres del sector o las explicaciones informales pierden buena parte de su relevancia.
Lo que permanece son los hechos, los requisitos aplicables, la metodología utilizada y las evidencias que sustentan cada conclusión.
Por eso, en LEGAL AUDITORS damos tanta importancia a la trazabilidad de nuestro trabajo, a la documentación de los hallazgos y a la justificación de cada criterio.
Porque sabemos que una auditoría no debe ser sólida únicamente el día en que se entrega; debe seguir siéndolo cuando alguien la examine críticamente meses o años después.
Y esa responsabilidad también explica por qué, en ocasiones, debemos insistir en cuestiones que el cliente preferiría resolver de una forma más sencilla.
No se trata de complicar innecesariamente los proyectos.
Se trata de evitar que una solución aparentemente cómoda hoy se convierta en un problema importante mañana.
El verdadero valor de la experiencia no siempre resulta visible
Después de muchos años dedicados a la auditoría informática, he llegado a una conclusión: una parte importante del valor que aportamos no reside únicamente en lo que sabemos comprobar, sino en aquello que sabemos anticipar.
Cuando hemos participado en numerosos procesos de auditoría, homologación, certificación y evaluación de software, comenzamos a identificar situaciones que se repiten.
Conocemos los errores habituales de los fabricantes, las evidencias que suelen resultar insuficientes, los controles que generan mayores dificultades y las cuestiones que pueden provocar problemas durante una evaluación posterior.
Esa experiencia permite detectar riesgos antes de que se materialicen y recomendar medidas antes de que una entidad evaluadora cuestione su ausencia.
Sin embargo, existe una paradoja.
Cuanto más se anticipa un auditor a un problema, más difícil puede resultar demostrar el valor de haberlo evitado.
Porque, cuando todo funciona correctamente, nadie ve el incidente que no llegó a producirse, el incumplimiento que se corrigió a tiempo o la homologación que no sufrió retrasos gracias a una observación realizada meses antes.
El valor de la prevención es, muchas veces, invisible.
Y quizá por eso las auditorías preventivas pueden generar más resistencia que los peritajes realizados cuando el problema ya se ha producido.
En un peritaje, el conflicto existe y el cliente necesita que alguien explique técnicamente qué ha sucedido.
En una auditoría preventiva, el conflicto todavía no existe y el auditor debe convencer al cliente de que merece la pena actuar antes de que aparezca.
En el primer caso, el auditor ayuda a demostrar un problema. En el segundo, intenta evitar que ese problema llegue a existir.
Y, paradójicamente, prevenirlo puede exigir un esfuerzo de comunicación y convencimiento mucho mayor.
Por la mañana café, por la tarde ron
Al terminar el día, uno reflexiona sobre estas situaciones.
Por la mañana, un despacho de abogados reconoce un trabajo pericial complejo, agradece el esfuerzo realizado y destaca el rigor de las evidencias aportadas.
Por la tarde, otros interlocutores cuestionan la necesidad de determinados controles, discuten su alcance o muestran resistencia ante medidas que consideramos necesarias para garantizar la seguridad y el cumplimiento normativo.
Y, sin embargo, nosotros somos exactamente los mismos.
Los mismos profesionales.
La misma metodología.
Las mismas herramientas.
El mismo compromiso con las evidencias.
Y la misma responsabilidad al emitir nuestras conclusiones.
La diferencia no está necesariamente en la calidad del trabajo, sino en cómo afectan sus resultados a las expectativas de quienes lo reciben.
Cuando una auditoría confirma lo que el cliente esperaba, el auditor puede convertirse en un profesional extraordinario.
Cuando una auditoría identifica obligaciones incómodas, riesgos que nadie había previsto o cambios que requieren inversión, ese mismo auditor puede convertirse en una figura difícil de aceptar.
Supongo que forma parte de nuestra profesión.
Un auditor debe estar preparado para recibir felicitaciones por la mañana y afrontar discrepancias, presiones y tensiones por la tarde.
Debe saber agradecer los elogios sin perder la objetividad y soportar las críticas sin renunciar al rigor.
Y, sobre todo, debe recordar que su responsabilidad no consiste en conseguir que todas las reuniones terminen con una felicitación.
Su responsabilidad consiste en que todas sus conclusiones puedan defenderse con argumentos técnicos, criterios profesionales y evidencias objetivas.
Porque, al final, el reconocimiento más importante no es que un cliente nos dé la razón durante una reunión.
Es que, con el paso del tiempo, las evidencias sigan dándosela a nuestro trabajo.
Y eso exige independencia, experiencia y, en ocasiones, una considerable dosis de paciencia.
Por la mañana, café.
Por la tarde, ron.
Pero, a cualquier hora del día, el mismo rigor profesional.
Artículo de opinión basado en experiencias profesionales de auditoría informática, peritaje judicial y evaluación de cumplimiento normativo.
LEGAL AUDITORS
Auditoría, peritaje informático y cumplimiento técnico-normativo de software.